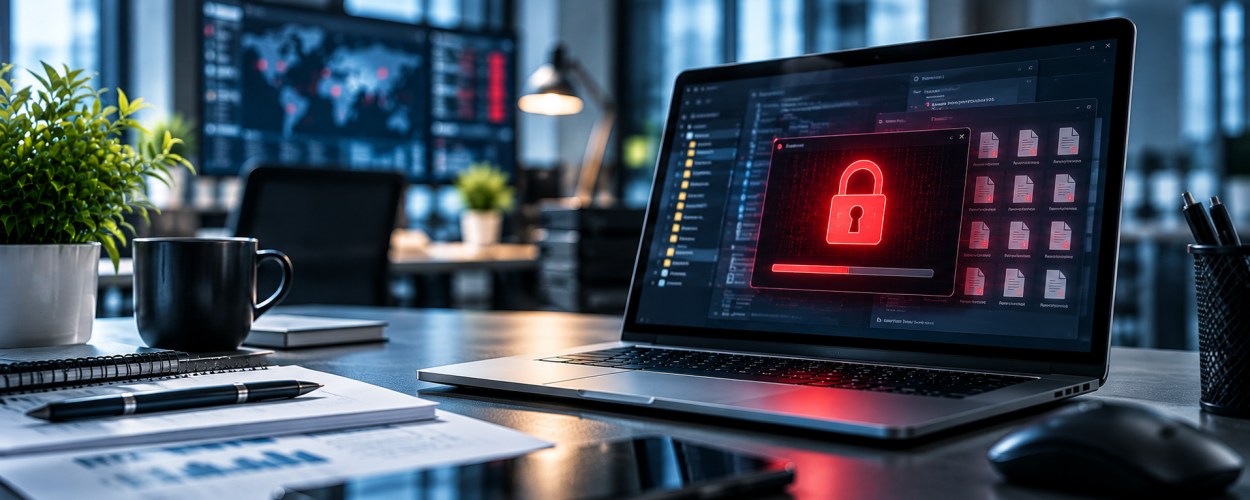
Вредоносные программы и шифровальщики представляют серьёзную угрозу для корпоративной информационной безопасности. Они способны нарушать работу серверов и рабочих станций, похищать конфиденциальные данные, блокировать доступ к приложениям и приводить к остановке бизнес-процессов.
Особую опасность представляют программы-вымогатели, или ransomware. После проникновения в инфраструктуру они могут шифровать документы, базы данных и другие файлы, делая их недоступными для сотрудников. Некоторые группировки также похищают информацию и угрожают её публикацией. Поэтому защита должна включать не только предотвращение заражения, но и своевременное обнаружение атаки, локализацию угрозы и подготовку к восстановлению систем.
Как вредоносные программы проникают в корпоративную сеть
Заражение не всегда начинается с запуска подозрительного файла. Злоумышленники используют различные способы получения первоначального доступа к информационным системам организации.
- Фишинговые письма. Сотрудник открывает вредоносное вложение, запускает полученный файл или переходит по ссылке на поддельный ресурс.
- Неустранённые уязвимости ПО. Атакующие используют ошибки в операционных системах, веб-приложениях и сервисах удалённого доступа.
- Компрометация учётных записей. Похищенные пароли и отсутствие многофакторной аутентификации позволяют получить доступ к корпоративным ресурсам.
- Небезопасные удалённые подключения. Неправильно настроенные RDP, VPN и другие сервисы увеличивают поверхность атаки.
- Заражённые программы и обновления. Вредоносный код может распространяться через поддельные установщики, неофициальные источники ПО или скомпрометированные цепочки поставок.
После первоначального проникновения злоумышленник может пытаться закрепиться в инфраструктуре, получить дополнительные привилегии и распространить атаку на другие устройства. Поэтому заражение одной рабочей станции не всегда ограничивается одним компьютером.
Какие угрозы создают вредоносные программы и шифровальщики
Последствия заражения зависят от типа вредоносного ПО, доступных ему полномочий и защищённости корпоративной инфраструктуры. Наиболее значимые риски включают:
- Шифрование корпоративных данных. Программы-вымогатели блокируют доступ к документам, файловым хранилищам и базам данных, нарушая работу сотрудников.
- Хищение конфиденциальной информации. Вредоносное ПО может передавать злоумышленникам документы, персональные данные и учётные сведения.
- Компрометация дополнительных систем. После получения доступа к одному устройству атакующие пытаются проникнуть на серверы, файловые ресурсы и другие рабочие станции.
- Нарушение доступности сервисов. Заражение может привести к остановке корпоративных приложений, нарушению обмена данными и простою подразделений.
- Повреждение резервных копий. При недостаточной изоляции хранилищ злоумышленники могут удалить или зашифровать резервные данные, затрудняя восстановление.
Дополнительные риски возникают при использовании общих административных учётных записей, отсутствии сегментации сети и предоставлении пользователям избыточных прав доступа.
Как распознать заражение вредоносным ПО
Не все вредоносные программы сразу проявляют себя. Некоторые длительное время работают скрытно, собирая информацию об инфраструктуре. Однако ряд изменений может указывать на наличие угрозы.
При проверке рабочих станций и серверов следует обращать внимание на следующие признаки:
- Необычная активность процессов. Появляются неизвестные программы, резко увеличивается нагрузка на процессор, дисковую подсистему или сетевые интерфейсы.
- Изменение файлов. Документы становятся недоступными, получают неизвестные расширения или массово изменяются за короткий промежуток времени.
- Подозрительные сетевые соединения. Устройство устанавливает подключения к неизвестным внешним адресам или активно обращается к другим узлам внутренней сети.
- Изменение настроек защиты. Отключаются антивирусные компоненты, изменяются политики безопасности или удаляются журналы событий.
- Необычные действия с учётными записями. Фиксируются попытки входа с нетипичных устройств, повышение привилегий и массовый доступ к сетевым ресурсам.
Отдельный признак атаки шифровальщика — появление сообщений с требованием выкупа. Но ориентироваться только на него нельзя: к этому моменту значительная часть данных уже может быть зашифрована.
Что делать при обнаружении шифровальщика
При подозрении на заражение первоочередная задача — ограничить распространение угрозы и сохранить информацию, необходимую для расследования инцидента.
- Изолировать затронутые устройства. Ограничить их сетевые подключения и доступ к общим ресурсам, не допуская дальнейшего распространения вредоносного ПО.
- Активировать план реагирования. Уведомить ответственных за информационную безопасность и определить затронутые информационные системы.
- Сохранить следы инцидента. По возможности собрать журналы событий, сведения о процессах, сетевых соединениях и другие данные для технического анализа.
- Проверить связанные системы. Выявить признаки компрометации других рабочих станций, серверов, учётных записей и резервных хранилищ.
- Устранить причину проникновения. Закрыть использованную уязвимость, заблокировать скомпрометированные учётные записи и удалить механизмы закрепления злоумышленников.
- Организовать восстановление. Использовать предварительно проверенные резервные копии и возвращать системы в эксплуатацию после подтверждения их безопасности.
Не следует сразу подключать заражённые устройства к резервным хранилищам или восстанавливать данные в среду, где злоумышленник сохраняет доступ. Это создаёт риск повторного заражения.
Решение об отключении питания затронутой системы необходимо принимать с учётом стадии атаки и требований расследования: поспешное выключение может привести к потере важных данных из оперативной памяти.
Как защитить инфраструктуру от вредоносных программ
Эффективная защита строится на сочетании организационных мер, технических средств безопасности и готовности к восстановлению после инцидента.
- Антивирусная защита и EDR. Средства обнаружения и реагирования на конечных устройствах помогают выявлять подозрительные действия программ и ограничивать развитие атаки.
- Управление обновлениями. Своевременная установка исправлений снижает вероятность проникновения через известные уязвимости программного обеспечения.
- Сегментация сети. Разделение инфраструктуры на отдельные зоны ограничивает возможности распространения вредоносного ПО между системами.
- Контроль доступа и MFA. Минимизация привилегий и многофакторная аутентификация уменьшают последствия компрометации учётных записей.
- Защита электронной почты. Проверка вложений, фильтрация вредоносных ссылок и обучение сотрудников помогают снижать риски фишинговых атак.
- Изолированные резервные копии. Хранение защищённых от изменения или отключённых от рабочей сети копий повышает устойчивость к атакам шифровальщиков.
- Мониторинг событий безопасности. Централизованный сбор и анализ журналов позволяют быстрее обнаруживать подозрительную активность.
Особое внимание необходимо уделять проверке восстановления. Наличие резервных копий само по себе не гарантирует, что организация сможет восстановить критичные приложения, данные и необходимые зависимости.
Практический пример: заражение корпоративного файлового сервера
Рассмотрим условную ситуацию. Сотрудник организации открывает вложение из поддельного делового письма. В результате на рабочей станции запускается вредоносная программа, которая пытается использовать доступные сетевые соединения и учётные данные для обращения к файловому серверу.
Если права пользователя избыточны, а сеть недостаточно сегментирована, атакующий может получить возможность изменять большое количество корпоративных документов. При запуске шифровальщика файлы становятся недоступными, и сотрудники нескольких подразделений теряют доступ к общей информации.
Для локализации инцидента необходимо изолировать заражённую рабочую станцию и затронутые системы, проверить учётные записи, сохранить необходимые журналы и установить источник проникновения. Затем следует устранить обнаруженные угрозы и восстановить данные из проверенных резервных копий.
После восстановления рекомендуется пересмотреть права доступа к файловым ресурсам, проверить настройки защиты рабочих станций и протестировать процедуры реагирования. Это помогает снизить вероятность повторения аналогичного сценария.
Заключение
Вредоносные программы и шифровальщики способны нарушить работу корпоративных информационных систем, привести к утечке данных и остановить критичные бизнес-процессы. Защита от таких угроз требует не только антивирусного программного обеспечения, но и контроля доступа, управления уязвимостями, сетевой сегментации и постоянного мониторинга.
Своевременное обнаружение заражения, подготовленный план реагирования и проверенные резервные копии позволяют уменьшить последствия инцидента и организовать восстановление инфраструктуры. При этом важно устранять не только сам вредоносный код, но и причины, которые сделали проникновение возможным.
Необходимо защитить корпоративную инфраструктуру от вредоносных программ и шифровальщиков? X-Com помогает обследовать информационные системы, выявить риски, подобрать и внедрить средства защиты, а также выстроить комплексные меры информационной безопасности. Подробнее о защите корпоративных систем — на странице «Информационная безопасность».