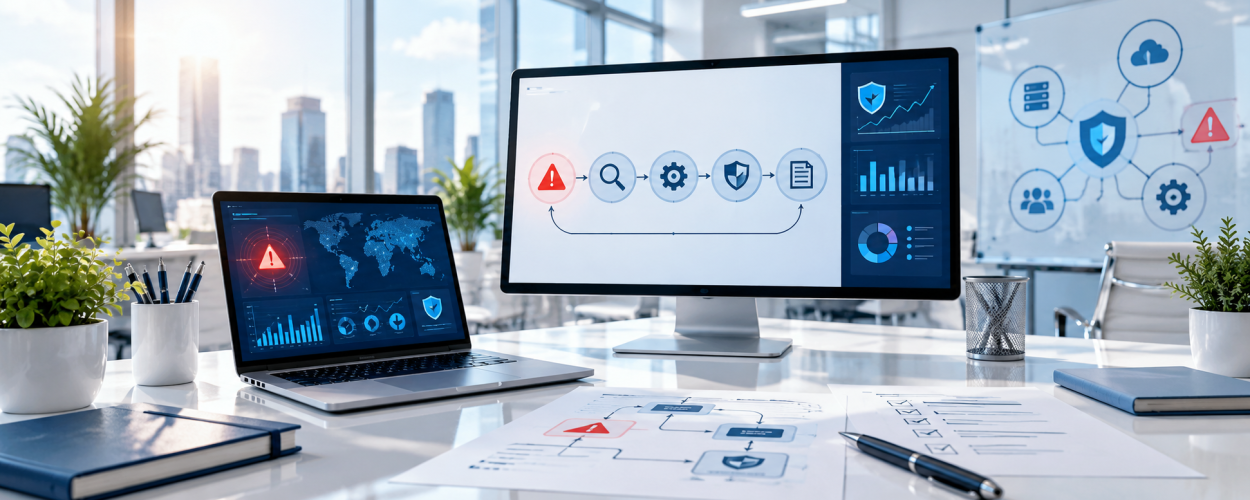
Отсутствие плана реагирования на инциденты информационной безопасности повышает риск того, что даже локальная кибератака приведёт к масштабным последствиям для организации. При заражении вредоносным ПО, компрометации учётных записей или обнаружении утечки данных сотрудники могут не понимать, кто должен принимать решения, какие системы необходимо изолировать и в какой последовательности восстанавливать работу.
План реагирования определяет порядок обнаружения, регистрации, анализа, локализации и устранения инцидентов ИБ. Он помогает согласовать действия ИТ-службы, специалистов по безопасности, руководства и других подразделений, сократить задержки при принятии решений и сохранить информацию для последующего расследования.
Почему в организациях отсутствует план реагирования
Даже при наличии современных средств защиты процессы обработки инцидентов могут оставаться неформальными. Ответственность распределяется между сотрудниками ситуативно, а действия зависят от опыта конкретного администратора.
- Не определены ответственные. Отсутствует единый порядок назначения руководителя реагирования, исполнителей и лиц, принимающих критичные решения.
- Нет классификации инцидентов. Организация не разделяет события по степени критичности и возможному влиянию на бизнес-процессы.
- Не подготовлены сценарии действий. Для заражения шифровальщиком, компрометации учётной записи и утечки данных отсутствуют инструкции.
- Не согласован порядок уведомления. Сотрудники не знают, кому и по каким каналам сообщать об обнаруженной угрозе.
- План не проверяется. Формально разработанный документ не используется на тренировках и не обновляется после изменений инфраструктуры.
Особенно опасна зависимость от одного специалиста, который располагает необходимыми знаниями, но может отсутствовать в момент возникновения инцидента.
Какие риски возникают без плана реагирования
При отсутствии согласованного порядка действий организация теряет время на выяснение обстоятельств и распределение задач. Это может позволить злоумышленнику продолжить атаку и увеличить масштаб ущерба.
- Распространение угрозы. Заражённое устройство продолжает взаимодействовать с другими системами, поскольку его своевременно не изолировали.
- Потеря цифровых доказательств. Необдуманное выключение серверов или удаление подозрительных файлов может уничтожить сведения, необходимые для расследования.
- Увеличение времени простоя. Восстановление приложений начинается без определения зависимостей и приоритетов критичных сервисов.
- Несогласованные действия. Разные подразделения одновременно меняют настройки, блокируют пользователей или восстанавливают данные.
- Нарушение обязательств по уведомлению. При отдельных видах инцидентов могут действовать специальные требования законодательства к информированию уполномоченных органов.
Наличие плана не исключает инциденты, но помогает ограничивать последствия и организовать восстановление в контролируемом порядке.
Что должен содержать план реагирования на инциденты ИБ
План необходимо разрабатывать с учётом архитектуры инфраструктуры, состава защищаемых данных и критичности бизнес-процессов. Документ должен устанавливать конкретные действия, а не ограничиваться общими требованиями соблюдать информационную безопасность.
- Классификация инцидентов. Определить признаки событий, уровни критичности и критерии перехода от обычного предупреждения к подтверждённому инциденту.
- Роли и полномочия. Назначить ответственных за анализ, локализацию, восстановление, коммуникации и принятие решений.
- Порядок эскалации. Установить, кому передаётся информация, если инцидент затрагивает критичные системы или требует дополнительных ресурсов.
- Сценарии локализации. Описать условия изоляции устройств, блокировки учётных записей и ограничения сетевых подключений.
- Сохранение доказательств. Определить порядок сбора журналов, образов систем и других данных с фиксацией времени и ответственных.
- Восстановление инфраструктуры. Установить последовательность проверки, очистки и возвращения систем в эксплуатацию.
Дополнительно следует предусмотреть резервные каналы связи, актуальные контакты исполнителей и порядок взаимодействия с внешними специалистами. Для регулируемых систем необходимо учитывать применимые требования к регистрации и уведомлению об инцидентах.
Как разработать и внедрить план реагирования
Подготовку начинают с обследования инфраструктуры и определения наиболее вероятных сценариев угроз. Важно понимать, какие информационные системы обеспечивают критичные процессы и как нарушение их работы повлияет на организацию.
- Провести инвентаризацию. Определить критичные серверы, приложения, учётные записи, сетевые сегменты и владельцев систем.
- Подготовить инструкции. Разработать отдельные сценарии для вредоносного ПО, несанкционированного доступа, утечки данных и отказа критичных сервисов.
- Согласовать полномочия. Определить, кто вправе отключать сетевые соединения, ограничивать доступ и принимать решения о восстановлении.
- Проверить резервирование. Убедиться в доступности резервных копий, работоспособности процедур восстановления и наличии необходимых учётных данных.
- Провести учебную тренировку. Проверить действия сотрудников на согласованном сценарии без нарушения работы действующей инфраструктуры.
- Актуализировать документ. Использовать результаты тренировок, расследований и изменений информационных систем для корректировки плана.
Результаты проверки необходимо фиксировать: какие действия выполнены, где возникли задержки, кому потребовались дополнительные полномочия и какие инструкции оказались неполными.
Практический пример: заражение файлового сервера
Рассмотрим условную ситуацию. Сотрудник сообщает, что документы на общем файловом ресурсе перестали открываться, а у части файлов появились неизвестные расширения. ИТ-специалист подозревает работу программы-шифровальщика.
Если план реагирования отсутствует, администраторы могут одновременно пытаться восстановить файлы, перезагружать сервер и проверять рабочие станции. Такие действия затрудняют расследование и не гарантируют прекращения распространения угрозы.
При наличии подготовленного плана ответственный специалист регистрирует инцидент, определяет затронутые системы и организует их безопасную изоляцию. Команда сохраняет необходимые журналы, проверяет связанные учётные записи и устанавливает возможный источник проникновения.
После устранения угрозы и подтверждения безопасности среды данные восстанавливают из проверенных резервных копий. Затем анализируют причины инцидента, пересматривают права доступа и дополняют сценарий реагирования результатами расследования.
Как проверить готовность организации к инцидентам
Эффективность плана определяется не наличием утверждённого документа, а способностью сотрудников действовать по нему. Проверку можно проводить в формате настольных учений с разбором условной атаки и последовательности решений.
Следует убедиться, что ответственные доступны, резервные каналы связи работают, критичные системы имеют определённый порядок восстановления, а специалисты понимают условия изоляции устройств и сохранения доказательств. Обнаруженные недостатки включают в план корректирующих мероприятий.
Заключение
Отсутствие плана реагирования на инциденты ИБ увеличивает риск несогласованных действий, длительного простоя и распространения кибератак. Подготовленные сценарии, распределение ответственности, порядок эскалации и регулярные тренировки помогают организации быстрее принимать решения и контролировать последствия инцидентов.
Необходимо разработать план реагирования на инциденты ИБ и повысить готовность корпоративной инфраструктуры к кибератакам? X-Com помогает обследовать информационные системы, оценить риски безопасности, определить необходимые организационные и технические меры защиты. Подробнее о комплексном подходе — на странице «Информационная безопасность».