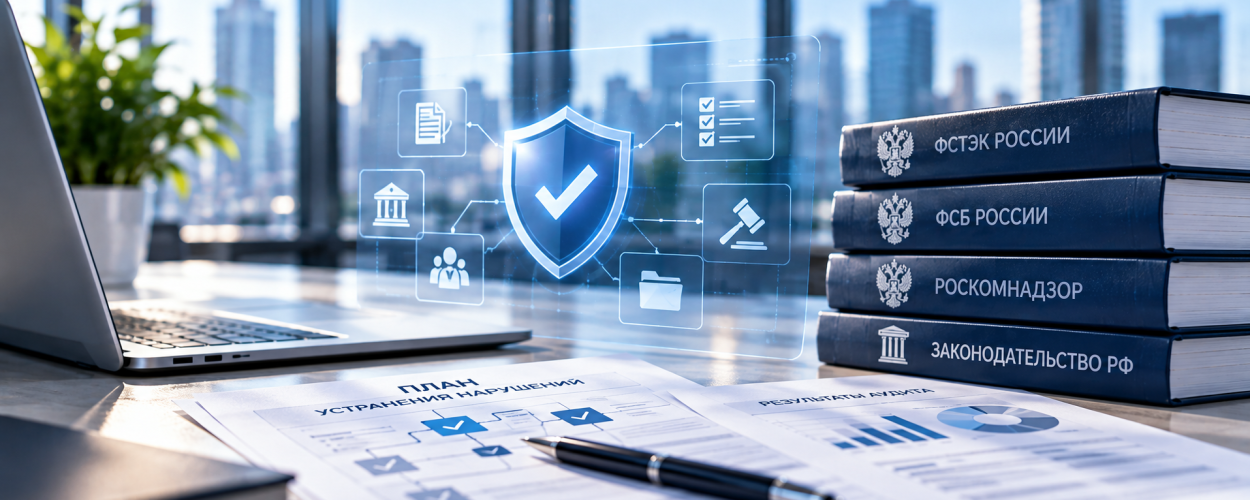
Несоответствие требованиям регуляторов в области информационной безопасности — серьёзная проблема для организаций, обрабатывающих персональные данные, эксплуатирующих государственные информационные системы или объекты критической информационной инфраструктуры. Нарушения могут быть связаны с недостаточной защищённостью информационных систем, отсутствием обязательной документации, некорректной настройкой средств защиты и несоблюдением установленных процедур.
При этом наличие антивирусов, межсетевых экранов и других технических решений не гарантирует выполнения нормативных требований. Для подтверждения соответствия необходимо определить применимые обязательства, проверить фактическую реализацию защитных мер и подготовить доказательства их выполнения. Системный аудит помогает своевременно обнаруживать недостатки и устранять их до возникновения инцидентов или проведения контрольных мероприятий.
Какие регуляторы устанавливают требования к информационной безопасности
В России требования к защите информации определяются федеральными законами, постановлениями Правительства и нормативными актами уполномоченных органов. Их применимость зависит от деятельности организации, назначения информационных систем и категорий обрабатываемой информации.
- ФСТЭК России. Устанавливает в пределах своих полномочий требования к технической защите информации, в том числе для определённых категорий государственных информационных систем, информационных систем персональных данных и значимых объектов КИИ.
- ФСБ России. Регулирует вопросы использования криптографических средств защиты информации в пределах установленных полномочий, а также выполняет предусмотренные законодательством функции в сфере безопасности КИИ.
- Роскомнадзор. Осуществляет государственный контроль и надзор за обработкой персональных данных, включая соблюдение предусмотренных законодательством обязанностей операторов.
- Банк России. Устанавливает специальные требования к защите информации для отдельных участников финансового рынка в рамках своих полномочий.
Например, обработка персональных данных требует учитывать Федеральный закон № 152-ФЗ и применимые подзаконные акты. Для субъектов КИИ могут дополнительно действовать обязанности, предусмотренные Федеральным законом № 187-ФЗ. При этом требования к государственной информационной системе нельзя автоматически распространять на любую корпоративную CRM или ERP.
Почему организации не соответствуют требованиям регуляторов
Нарушения возникают не только из-за отсутствия технических средств защиты. Часто проблема заключается в несогласованности документации, организационных процессов и фактического состояния ИТ-инфраструктуры.
- Неправильно определены применимые требования. Организация не учитывает особенности обрабатываемой информации, назначение системы или свой правовой статус.
- Устаревшая документация. Модель угроз, политики безопасности и схемы информационных потоков не отражают изменений инфраструктуры.
- Недостаточные меры защиты. Не реализованы необходимые механизмы разграничения доступа, регистрации событий, защиты каналов передачи данных или контроля уязвимостей.
- Отсутствие подтверждения выполнения требований. Средства защиты установлены, но результаты проверок, настройки и выполненные мероприятия документально не зафиксированы.
- Неконтролируемые изменения систем. Новые сервисы, удалённые подключения и интеграции внедряются без предварительной оценки влияния на информационную безопасность.
- Не распределена ответственность. Не определены владельцы информационных систем и сотрудники, отвечающие за выполнение конкретных требований.
Дополнительные риски возникают, когда проверку соответствия проводят однократно, а последующие изменения инфраструктуры не сопровождаются повторным анализом защитных мер.
Какие последствия могут возникнуть при несоответствии требованиям
Последствия зависят от характера нарушения, применимого законодательства и категории информационной системы. При этом нормативные риски нередко сопровождаются реальными техническими недостатками, которые могут использовать злоумышленники.
- Предписания об устранении нарушений. По результатам контрольных мероприятий уполномоченный орган может потребовать устранить выявленные несоответствия в установленном порядке.
- Административная ответственность. За отдельные нарушения законодательства предусмотрены штрафы и другие меры ответственности в зависимости от состава правонарушения.
- Дополнительные затраты. Организации может потребоваться внеплановая модернизация инфраструктуры, разработка документации и повторное проведение проверок.
- Повышенная вероятность инцидентов. Отсутствие необходимых мер защиты увеличивает риск несанкционированного доступа, утечки данных и нарушения доступности сервисов.
- Ограничения для отдельных проектов. Невыполнение обязательных условий безопасности может препятствовать вводу определённых систем в эксплуатацию или их использованию в регулируемых процессах.
Не каждое выявленное замечание автоматически влечёт штраф или приостановление деятельности. Правовые последствия необходимо оценивать применительно к конкретной обязанности, обстоятельствам нарушения и действующему законодательству.
Как проверить соответствие требованиям информационной безопасности
Проверку начинают с определения нормативной базы и границ обследования. Важно установить, какие системы подпадают под обязательные требования, кто отвечает за их эксплуатацию и какие меры защиты должны быть реализованы.
При аудите рекомендуется выполнить следующие действия:
- Составить реестр информационных систем. Зафиксировать назначение, владельца, состав компонентов, размещение, категории обрабатываемых данных и внешние подключения.
- Определить применимые нормативные требования. Проверить действующие редакции законодательных и подзаконных актов, статус организации и особенности каждой системы.
- Изучить организационную документацию. Проверить наличие и актуальность политик безопасности, моделей угроз, регламентов управления доступом и реагирования на инциденты.
- Обследовать технические средства защиты. Проанализировать настройки аутентификации, разграничения доступа, журналирования, резервного копирования, сетевой защиты и других применимых механизмов.
- Проверить выполнение процедур. Оценить, проводятся ли предусмотренные проверки, пересмотр прав доступа, контроль обновлений и регистрация событий безопасности.
- Сформировать перечень несоответствий. Для каждого замечания указать нормативное основание, затронутую систему, фактическое состояние, необходимые изменения и ответственного.
Результатом обследования должна стать матрица соответствия, связывающая применимые требования с реализованными мерами защиты и доказательствами их выполнения. Она позволяет отделить подтверждённые нарушения от рекомендаций, которые повышают защищённость, но не являются обязательными для конкретной системы.
Как устранить выявленные нарушения
Устранение несоответствий необходимо организовать как управляемый проект. Перед внесением изменений следует определить их приоритет, возможное влияние на действующие приложения и порядок проверки результатов.
- Разработать план корректирующих мероприятий. Определить перечень работ, ответственных исполнителей, зависимости и сроки с учётом обязательных предписаний и уровня риска.
- Актуализировать документацию. Привести модели угроз, политики безопасности, эксплуатационные регламенты и схемы инфраструктуры в соответствие с фактическим состоянием систем.
- Настроить необходимые защитные механизмы. Реализовать предусмотренные требованиями меры управления доступом, контроля событий, сетевой безопасности и защиты информации.
- Проверить применимость средств защиты. Уточнить требования к сертификации, криптографическим средствам и условиям эксплуатации там, где они предусмотрены нормативными актами.
- Провести пилотное тестирование. Проверить изменения на тестовом стенде или ограниченной группе систем, чтобы исключить нарушение критичных бизнес-процессов.
- Подготовить резервирование и откат. До изменения настроек и программных компонентов создать необходимые копии, согласовать окно работ и порядок восстановления.
- Подтвердить устранение замечаний. Выполнить повторную проверку, собрать подтверждающие материалы и зафиксировать результаты в реестре несоответствий.
При наличии обязательных требований к аттестации, оценке эффективности или иным формам подтверждения соответствия необходимо отдельно определить применимую процедуру и порядок её проведения. Внутренний аудит не всегда заменяет предусмотренные законодательством формальные проверки.
Почему наличие сертифицированных средств защиты не гарантирует соответствия
Распространённая ошибка — считать, что приобретение сертифицированного межсетевого экрана, антивируса или другого средства автоматически закрывает требования регулятора. На практике значение имеют не только характеристики продукта, но и правильность его выбора, настройки, эксплуатации и интеграции с другими защитными механизмами.
Например, организация может установить средство регистрации событий безопасности, но не обеспечить необходимый сбор журналов с критичных серверов. Формально программный продукт присутствует, однако соответствующая функция защиты реализована не полностью.
Аналогичная ситуация возникает при использовании межсетевого экрана без актуальных правил фильтрации или системы резервного копирования без проверки восстановления данных. Поэтому соответствие необходимо подтверждать результатами настройки, тестирования и эксплуатации средств защиты.
Практический пример: проверка информационной системы персональных данных
Рассмотрим условную ситуацию. Компания использует корпоративную CRM для хранения данных клиентов и сотрудников. По мере развития бизнеса к системе подключают дополнительные сервисы, удалённых пользователей и внешние интеграции. При этом документация и настройки защиты сохраняются с момента первоначального внедрения.
В ходе обследования выясняется, что перечень пользователей и их полномочий не пересматривался, новые информационные потоки не отражены в документации, а часть событий доступа к данным не регистрируется. Дополнительно обнаруживается, что организация не проверяла влияние изменений на ранее определённые угрозы безопасности.
Специалисты сначала уточняют правовой статус обработки персональных данных, состав информационной системы и применимые требования. Затем сопоставляют фактические настройки с необходимыми мерами защиты и формируют перечень несоответствий.
Для устранения замечаний может потребоваться пересмотр прав доступа, актуализация модели угроз, настройка журналирования и изменение порядка согласования подключений. Перед внедрением новых настроек необходимо проверить совместимость интеграций, подготовить резервные копии и определить условия отката.
После выполнения работ проводится повторная проверка. В реестре фиксируются устранённые нарушения, результаты испытаний и подтверждающие документы. Это позволяет оценить фактическое состояние защиты и подготовиться к дальнейшему контролю выполнения применимых требований.
Как поддерживать соответствие требованиям регуляторов
Соответствие информационной безопасности нельзя обеспечить только разовым обследованием. Инфраструктура постоянно меняется, а нормативная база может обновляться. Поэтому организации необходим процесс регулярного контроля применимых требований и состояния защитных мер.
- Мониторинг нормативных изменений. Отслеживать обновления применимых законодательных и подзаконных актов и оценивать их влияние на информационные системы.
- Управление изменениями инфраструктуры. Проверять новые сервисы, интеграции и способы доступа до ввода в эксплуатацию.
- Периодический внутренний контроль. Проверять выполнение требований, актуальность документации и работоспособность защитных механизмов.
- Учёт замечаний и результатов устранения. Вести единый реестр нарушений, корректирующих мероприятий и подтверждающих материалов.
- Распределение ответственности. Закрепить владельцев информационных систем и исполнителей мероприятий по поддержанию соответствия.
Такой подход позволяет своевременно обнаруживать отклонения, планировать необходимые изменения и снижать риск накопления нарушений после модернизации информационных систем.
Заключение
Несоответствие требованиям регуляторов в области информационной безопасности может быть связано как с недостатками технической защиты, так и с ошибками в документации и организационных процессах. Для устранения нарушений необходимо точно определить применимые требования, оценить фактическое состояние информационных систем и подтвердить выполнение необходимых мер.
Комплексный аудит, матрица соответствия, план корректирующих мероприятий и повторная проверка помогают выстроить управляемый процесс устранения несоответствий. Регулярный контроль изменений инфраструктуры и нормативной базы позволяет поддерживать необходимый уровень защиты и готовность к контрольным мероприятиям.
Необходимо проверить соответствие информационных систем требованиям регуляторов и устранить выявленные нарушения? X-Com помогает обследовать корпоративную инфраструктуру, оценить состояние информационной безопасности, определить необходимые меры защиты и подобрать технические решения с учётом применимых требований. Подробнее о комплексном подходе — на странице «Информационная безопасность».