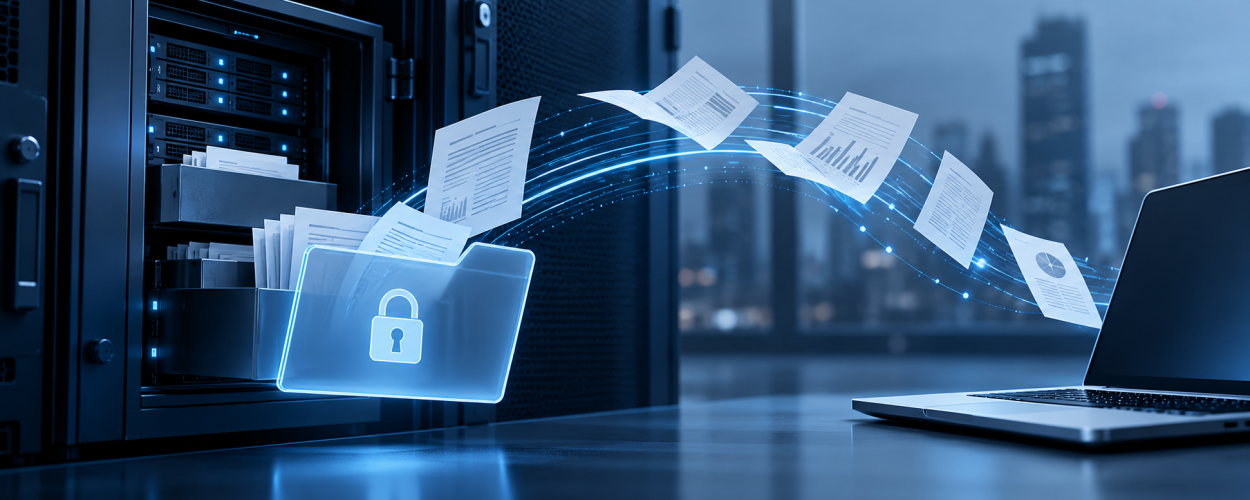
Утечка конфиденциальной информации — одна из серьёзных угроз информационной безопасности бизнеса. Посторонним могут стать доступны персональные данные клиентов, коммерческие документы, финансовые сведения и внутренняя переписка компании.
Причиной инцидента может стать не только кибератака, но и ошибка сотрудника, неправильная настройка доступа или компрометация учётной записи. Чтобы снизить риск утечки, необходимо понимать, где хранятся важные данные, кто имеет к ним доступ и как контролируется их использование.
Почему происходят утечки конфиденциальной информации
Конфиденциальные сведения могут оказаться за пределами корпоративной инфраструктуры по нескольким причинам:
- Ошибки сотрудников. Отправка документов неправильному адресату, случайная публикация файлов или небезопасная работа с корпоративной информацией.
- Компрометация учётных записей. Злоумышленник получает доступ к данным с использованием похищенных учётных сведений.
- Ошибки настроек безопасности. Неправильные параметры файловых хранилищ, облачных сервисов и корпоративных приложений открывают доступ посторонним.
- Вредоносные программы. Отдельные виды вредоносного ПО собирают и передают конфиденциальные сведения без разрешения организации.
- Преднамеренное раскрытие. Пользователь с законным доступом может попытаться передать информацию третьим лицам.
Для оценки риска необходимо определить категории защищаемых данных, места их хранения и ответственных за обработку. Это помогает выбрать меры защиты с учётом значимости информации.
Как обнаружить возможную утечку данных
Подозрительные действия не всегда означают, что информация действительно была раскрыта. Однако некоторые события требуют дополнительной проверки.
- Необычно большие объёмы выгрузки корпоративных документов.
- Подозрительные входы в учётные записи сотрудников.
- Обращения к конфиденциальным данным с неизвестных устройств.
- Неожиданные изменения настроек доступа к хранилищам.
- Срабатывания средств защиты при попытках передачи информации за пределы компании.
Для выявления таких событий применяют журналы аудита, DLP-системы и инструменты мониторинга безопасности. При необходимости сведения из разных источников анализируются в SIEM.
Важно: срабатывание системы защиты не доказывает факт утечки. Необходимо проверить, какие данные были затронуты, кому они могли стать доступны и произошло ли фактическое раскрытие информации.
Основные способы защиты корпоративных данных
Эффективная защита строится на сочетании организационных требований и технических средств.
- Классификация информации. Определение конфиденциальных данных и правил работы с ними.
- Разграничение доступа. Предоставление пользователям полномочий, необходимых для выполнения рабочих задач.
- Защита учётных записей. Применение многофакторной аутентификации и контроль подозрительных входов.
- Контроль операций с данными. Использование DLP и других инструментов для выявления недопустимых действий с информацией.
- Мониторинг безопасности. Анализ событий, проверка настроек защиты и своевременное реагирование на подозрительную активность.
Дополнительно необходимо обучать сотрудников правилам работы с документами и регулярно проверять актуальность настроек доступа.
Пример: как возникает риск утечки информации
Рассмотрим условную ситуацию. Компания хранит договоры и коммерческие предложения в корпоративном облачном хранилище. После изменения настроек часть документов становится доступна по внешней ссылке, не требующей авторизации.
Само появление такой ссылки ещё не подтверждает утечку, но создаёт риск несанкционированного доступа. Для устранения проблемы необходимо закрыть внешний доступ, проверить историю обращений и определить, какие файлы могли быть просмотрены.
Чтобы избежать повторения ситуации, настраивают контроль изменений прав доступа и уведомления о появлении общедоступных конфиденциальных материалов.
Что делать при обнаружении утечки
При подозрении на инцидент важно действовать по установленному регламенту и сохранить данные, необходимые для расследования.
- Зафиксировать событие. Зарегистрировать время обнаружения, затронутые системы и первоначальные признаки.
- Ограничить дальнейшее раскрытие. По согласованной процедуре закрыть небезопасный доступ или заблокировать скомпрометированные учётные записи.
- Провести расследование. Сохранить журналы событий, определить затронутые данные и установить причину инцидента.
- Устранить последствия. Исправить недостатки защиты, проверить восстановление безопасной работы и выполнить необходимые уведомления в соответствии с применимым законодательством.
Заключение
Утечки конфиденциальной информации возникают из-за ошибок пользователей, небезопасных настроек, компрометации учётных записей и целенаправленных атак. Снижение риска требует понимания структуры данных, контроля доступа, мониторинга и готовности к реагированию.
Необходимо защитить корпоративную информацию от утечек? X-Com поможет оценить состояние информационной безопасности, выявить потенциальные каналы утечек, подобрать и внедрить средства защиты данных. Подробнее об услуге — информационная безопасность.