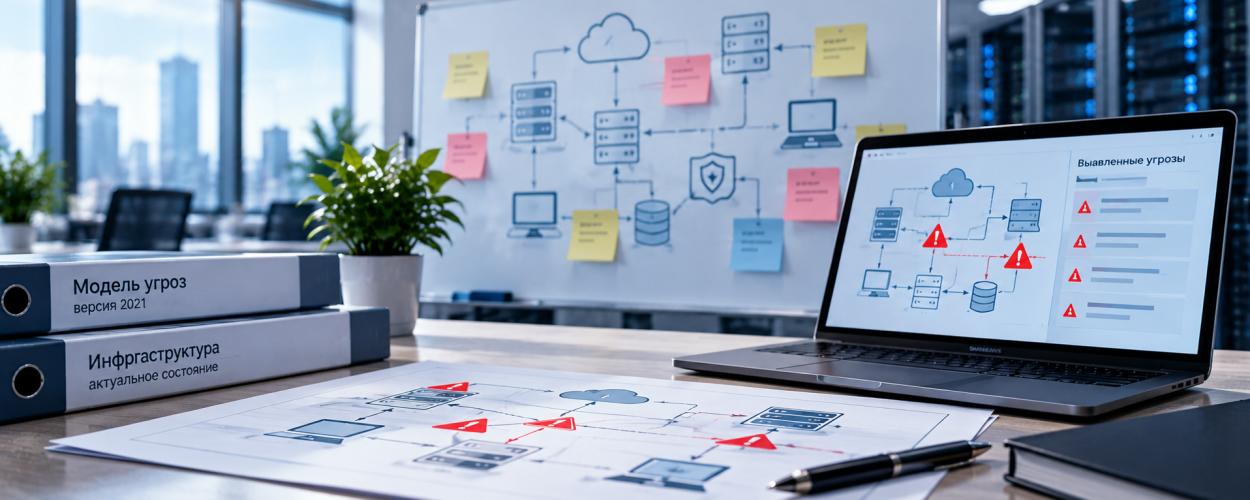
Неактуальная модель угроз информационной безопасности — проблема, которая возникает, когда документ перестаёт отражать реальную архитектуру информационной системы, используемые технологии, состав защищаемых данных и возможные способы атак. В результате организация может продолжать применять меры защиты, рассчитанные на прежние условия эксплуатации, не учитывая новые риски.
Особую опасность представляет ситуация, когда корпоративная инфраструктура развивается, а модель угроз остаётся неизменной. Появляются новые серверы, облачные сервисы, удалённые подключения и интеграции с внешними системами, но соответствующие сценарии атак не рассматриваются. Поэтому регулярная актуализация модели угроз необходима для обоснованного выбора средств защиты и контроля информационной безопасности.
Почему модель угроз информационной безопасности устаревает
Модель угроз разрабатывается на основе сведений о конкретной информационной системе и условиях её функционирования. Когда эти условия изменяются, ранее принятые предположения о возможностях нарушителей и способах реализации атак могут потерять актуальность.
- Изменение архитектуры инфраструктуры. Организация добавляет новые серверы, сегменты сети, виртуальные машины или облачные ресурсы, которые не отражены в модели угроз.
- Появление новых способов доступа. Внедряются VPN, удалённые рабочие места, веб-интерфейсы и внешние интеграции, расширяющие возможные направления атак.
- Изменение состава обрабатываемой информации. Система начинает хранить дополнительные категории данных или использовать их в новых бизнес-процессах.
- Появление новых угроз. Публикуются сведения о ранее неизвестных сценариях атак или выявляются дополнительные способы эксплуатации существующих уязвимостей.
- Изменение нормативных требований. Обновляются применимые требования и методические документы, влияющие на порядок оценки угроз.
- Отсутствие контроля изменений. Модернизация инфраструктуры выполняется без участия специалистов по информационной безопасности и пересмотра проектной документации.
Проблема усугубляется, если модель угроз существует только как формальный документ, а её содержание не используется при проектировании изменений и выборе защитных мер.
Какие последствия вызывает неактуальная модель угроз
Устаревшая модель угроз может приводить к неправильной оценке защищённости информационной системы. Организация продолжает контролировать ранее выявленные сценарии атак, но не учитывает новые направления воздействия на инфраструктуру.
- Неучтённые способы проникновения. Новые внешние интерфейсы, облачные подключения или интеграции остаются вне анализа потенциальных угроз.
- Недостаточность средств защиты. Существующие технические решения могут не обеспечивать контроль новых сетевых сегментов и информационных потоков.
- Ошибки при оценке рисков. Приоритеты защиты определяются на основе устаревших сведений о критичности активов и возможных последствиях атак.
- Несоответствие требованиям безопасности. Для систем, на которые распространяются обязательные требования, устаревшая документация может стать причиной замечаний при проверках.
- Неэффективное распределение ресурсов. Организация направляет средства на защиту уже изменённых или выведенных из эксплуатации компонентов, оставляя новые активы без необходимого контроля.
Например, если модель угроз разрабатывалась для локальной информационной системы, а впоследствии часть сервисов была перенесена в облачную инфраструктуру, прежняя оценка может не учитывать взаимодействие с облачным провайдером, новые интерфейсы и изменившиеся границы ответственности.
Когда необходимо актуализировать модель угроз
Пересмотр модели угроз следует проводить не только по календарному графику, но и при значимых изменениях информационной системы. Для систем, подпадающих под действие Методики оценки угроз безопасности информации ФСТЭК России от 5 февраля 2021 года, основания актуализации определены в пункте 2.14.
Особое внимание необходимо уделять следующим событиям:
- Модернизация информационной системы. Изменяются архитектура, программно-аппаратные компоненты, способы взаимодействия или условия эксплуатации.
- Подключение внешних сервисов. Появляются новые каналы обмена информацией, API, интеграции с подрядчиками или облачными платформами.
- Изменение режима обработки данных. В систему поступают новые виды информации либо изменяются требования к её конфиденциальности, целостности и доступности.
- Выявление новых сценариев атак. Результаты аудита, анализа уязвимостей, тестирования на проникновение или расследования инцидентов показывают ранее неучтённые угрозы.
- Изменение применимых требований. Обновляются нормативные и методические документы, регламентирующие оценку угроз безопасности информации.
- Появление новых сведений об угрозах. В банке данных угроз ФСТЭК России публикуется информация, имеющая значение для защищаемой системы.
Не каждое техническое изменение требует полного пересоздания модели. Сначала необходимо определить, влияет ли оно на возможные объекты воздействия, источники угроз, способы реализации атак или негативные последствия.
Как проверить актуальность существующей модели угроз
Проверку начинают с сопоставления утверждённой документации с фактическим состоянием инфраструктуры. Важно установить, насколько полно модель отражает реальные компоненты, взаимодействия и условия эксплуатации.
- Инвентаризация активов. Сопоставить перечень серверов, рабочих станций, приложений и сетевого оборудования с описанием информационной системы.
- Проверка архитектуры. Сравнить актуальные схемы сети, сегменты безопасности, внешние соединения и размещение компонентов с моделью угроз.
- Анализ потоков данных. Определить источники, получателей, способы передачи и категории обрабатываемой информации.
- Проверка сценариев нарушителя. Оценить, учитываются ли возможные действия внешних злоумышленников, внутренних пользователей и лиц с доступом к инфраструктуре.
- Анализ результатов проверок. Использовать сведения об уязвимостях, инцидентах, тестированиях на проникновение и выявленных недостатках защиты.
- Сопоставление с действующими мерами безопасности. Проверить, какие угрозы учитываются существующими техническими и организационными средствами защиты.
Результатом проверки должен стать перечень расхождений между документированной и фактической инфраструктурой. Для каждого расхождения необходимо определить, требует ли оно изменения модели угроз и пересмотра мер безопасности.
Как актуализировать модель угроз информационной безопасности
Актуализация должна выполняться последовательно, с участием владельцев информационных систем, ИТ-службы и специалистов по информационной безопасности. Основная задача — не просто заменить отдельные сведения в документе, а повторно оценить угрозы с учётом изменившихся условий.
- Определить границы пересмотра. Установить, какие системы, компоненты, информационные потоки и изменения затрагивает актуализация.
- Обновить описание инфраструктуры. Зафиксировать текущую архитектуру, состав программно-аппаратных средств, сетевые взаимодействия и условия эксплуатации.
- Уточнить возможные последствия. Определить, какие нарушения конфиденциальности, целостности или доступности информации могут повлиять на бизнес-процессы.
- Пересмотреть источники и сценарии угроз. Оценить возможности нарушителей, объекты воздействия и способы реализации атак с учётом новых компонентов.
- Определить актуальные угрозы. Применить соответствующую методику оценки, обосновать включение или исключение рассматриваемых сценариев.
- Проверить достаточность мер защиты. Сопоставить обновлённый перечень угроз с реализованными средствами безопасности и определить необходимые изменения.
- Согласовать и утвердить изменения. Оформить новую редакцию модели, зафиксировать основания пересмотра, согласование и ответственных за выполнение мероприятий.
После актуализации необходимо проверить, отражены ли новые требования в настройках средств защиты, регламентах доступа, планах мониторинга и процедурах реагирования. Обновлённая модель угроз должна использоваться в практической работе, а не оставаться только в составе документации.
Практический пример: внедрение облачной CRM
Рассмотрим условную ситуацию. Организация использует локальную информационную систему, для которой ранее была разработана модель угроз. Доступ сотрудников осуществлялся преимущественно из внутренней сети, а обмен данными с внешними системами был ограничен.
Позднее компания внедряет облачную CRM и настраивает автоматическую передачу клиентской информации между внутренними приложениями и облачным сервисом. Появляются новые API-подключения, технические учётные записи и возможность удалённого доступа сотрудников.
Если модель угроз не пересмотреть, она может не учитывать компрометацию интеграционных ключей, несанкционированное использование API, ошибки разграничения доступа и последствия нарушения обмена данными. При этом прежние меры защиты внутреннего сетевого периметра не обязательно обеспечивают контроль новых взаимодействий.
Для устранения проблемы необходимо обновить схему информационных потоков, определить новые объекты воздействия, пересмотреть возможные сценарии нарушителя и оценить актуальность угроз. По результатам анализа могут потребоваться дополнительная защита учётных данных интеграций, настройка журналирования, ограничение доступа к API и контроль действий пользователей.
После внедрения необходимых мер обновлённую модель угроз следует согласовать и включить в процесс управления изменениями. Это позволит учитывать дальнейшее развитие облачной интеграции при оценке защищённости.
Как предотвратить повторное устаревание модели угроз
Для поддержания модели угроз в актуальном состоянии необходимо связать её пересмотр с процессами управления ИТ-инфраструктурой. Изменения архитектуры, подключение внешних сервисов и внедрение новых информационных систем должны проходить предварительную оценку влияния на безопасность.
Целесообразно назначить ответственных за ведение модели, организовать учёт изменений, определить основания для внеплановой актуализации и использовать результаты аудитов и расследования инцидентов. Такой подход помогает своевременно выявлять новые угрозы и сокращать расхождения между документацией и фактической инфраструктурой.
Заключение
Неактуальная модель угроз информационной безопасности снижает эффективность защиты, поскольку не отражает реальные условия функционирования информационных систем и возможные сценарии атак. Изменения архитектуры, новые интеграции, развитие облачных сервисов и появление дополнительных угроз требуют своевременного пересмотра ранее принятых решений.
Регулярная инвентаризация, анализ изменений, оценка актуальности угроз и проверка достаточности защитных мер помогают поддерживать документацию в соответствии с состоянием инфраструктуры. При этом актуализация модели должна сопровождаться практическими мероприятиями по устранению выявленных недостатков безопасности.
Необходимо актуализировать модель угроз и повысить защищённость информационных систем? X-Com помогает обследовать корпоративную инфраструктуру, оценить угрозы информационной безопасности, определить необходимые меры защиты и подобрать решения с учётом особенностей информационных систем. Подробнее о комплексном подходе — на странице «Информационная безопасность».