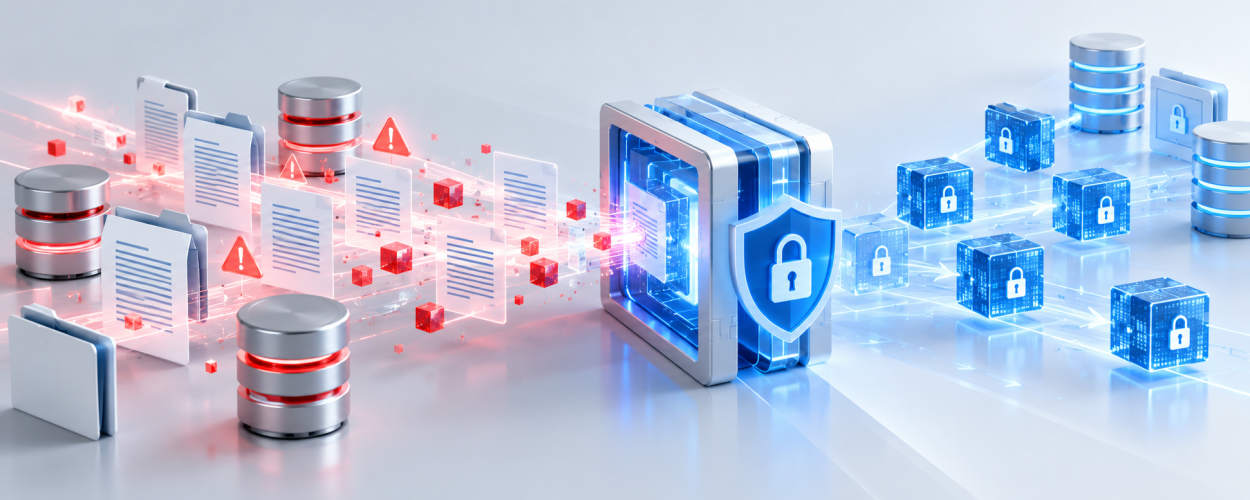
Отсутствие шифрования данных создаёт серьёзные риски для информационной безопасности компании. Корпоративные документы, персональные данные, финансовые сведения и резервные копии могут оказаться доступными посторонним при потере оборудования, несанкционированном доступе к носителям или перехвате информации.
Шифрование преобразует информацию таким образом, чтобы её нельзя было прочитать без соответствующего криптографического ключа. Однако эффективность защиты зависит не только от используемого алгоритма, но и от правильной настройки систем, хранения ключей и контроля доступа.
Чем опасно отсутствие шифрования данных
В корпоративной инфраструктуре информация хранится на рабочих станциях, серверах, мобильных устройствах и в облачных сервисах. Если данные не зашифрованы, физический или технический доступ к носителю может привести к раскрытию конфиденциальных сведений.
Основные угрозы:
- Кража или потеря оборудования. Незашифрованный накопитель может позволить получить доступ к документам даже без входа в установленную операционную систему.
- Компрометация резервных копий. При получении доступа к архивам посторонние могут извлечь сохранённые базы данных и корпоративные документы.
- Перехват информации. Передача чувствительных данных без криптографической защиты канала может привести к их раскрытию.
- Несанкционированный доступ к носителям. При неправильной утилизации или передаче оборудования конфиденциальные файлы могут остаться доступными.
При этом пароль пользователя не заменяет шифрование диска. Если накопитель извлечён из компьютера, обычные механизмы входа в систему могут не препятствовать чтению сохранённой информации.
Какие данные необходимо шифровать
Не все информационные ресурсы требуют одинаковых мер защиты. Решение о применении шифрования принимается на основании классификации информации, оценки рисков и применимых требований безопасности.
В первую очередь проверяют:
- Рабочие станции и ноутбуки. Устройства сотрудников, на которых хранятся корпоративные документы и локальные копии файлов.
- Серверы и базы данных. Системы, обрабатывающие конфиденциальную информацию, учётные сведения и критичные бизнес-данные.
- Резервные копии. Архивы, размещённые на отдельных накопителях, серверах или внешних площадках.
- Каналы передачи. Соединения между пользователями, корпоративными приложениями, филиалами и внешними сервисами.
Важно учитывать расположение данных и способы их обработки. Например, шифрование накопителя защищает информацию при выключенном устройстве, но само по себе не исключает доступ к файлам через уже скомпрометированную пользовательскую сессию.
Основные методы шифрования информации
В корпоративной инфраструктуре используются разные механизмы криптографической защиты. Их выбор зависит от того, где находятся данные и от каких угроз их необходимо защитить.
- Полное шифрование диска. Защищает информацию на накопителе устройства. Применяется на ноутбуках, рабочих станциях и других системах хранения.
- Шифрование файлов и баз данных. Позволяет защищать отдельные информационные ресурсы с учётом архитектуры приложения и требований к обработке данных.
- Шифрование при передаче. Протоколы, включая TLS, обеспечивают защиту данных при обмене между поддерживающими их системами и сервисами.
- Шифрование резервных копий. Ограничивает возможность прочитать содержимое архивов без необходимых ключей.
Особое внимание уделяют управлению криптографическими ключами. Если ключи хранятся вместе с зашифрованной информацией и доступны тем же пользователям, защитный эффект может значительно снижаться.
Как внедрить шифрование без нарушения работы систем
Внедрение криптографической защиты необходимо планировать с учётом существующих приложений, способов резервного копирования и требований к доступности информации.
- Провести обследование. Определить категории данных, места хранения, каналы передачи и действующие механизмы защиты.
- Выбрать средства шифрования. Проверить совместимость с операционными системами, приложениями и оборудованием. При необходимости учесть требования к применению сертифицированных средств криптографической защиты.
- Организовать управление ключами. Установить правила выдачи, хранения, резервирования, смены и восстановления ключей, а также разделить полномочия ответственных сотрудников.
- Провести пилотное внедрение. Проверить производительность, работу приложений, резервное копирование и сценарии восстановления доступа к данным.
- Настроить контроль. Проверять состояние шифрования на устройствах, регистрацию изменений и выполнение установленных политик.
До массового развёртывания необходимо предусмотреть резервный план и возможность безопасного восстановления данных. Потеря единственного ключа без предусмотренной процедуры восстановления может сделать зашифрованную информацию недоступной даже для её законного владельца.
Практический пример: потеря корпоративного ноутбука
Рассмотрим условную ситуацию. Сотрудник работает с договорами и клиентской документацией на корпоративном ноутбуке. Устройство теряется во время командировки. На накопителе сохранены рабочие файлы, а полное шифрование диска не было включено.
Несмотря на пароль для входа в операционную систему, существует риск чтения информации при непосредственном доступе к накопителю. Организации необходимо оценить состав сохранённых данных и возможные последствия инцидента.
Если бы на устройстве было корректно настроено полное шифрование диска, а ключи оставались защищёнными, риск раскрытия информации при потере выключенного устройства был бы существенно ниже. Дополнительно следует использовать централизованный контроль состояния шифрования и процедуры реагирования на потерю оборудования.
Заключение
Отсутствие шифрования увеличивает риски раскрытия корпоративной информации при краже оборудования, компрометации носителей и передаче данных. Для эффективной защиты необходимо определить критичные информационные ресурсы, подобрать подходящие криптографические механизмы и организовать безопасное управление ключами.
Необходимо защитить корпоративные данные и устранить недостатки криптографической защиты? X-Com помогает обследовать информационную инфраструктуру, оценить риски, подобрать и внедрить технические меры защиты информации. Подробнее о комплексном подходе — на странице «Информационная безопасность».