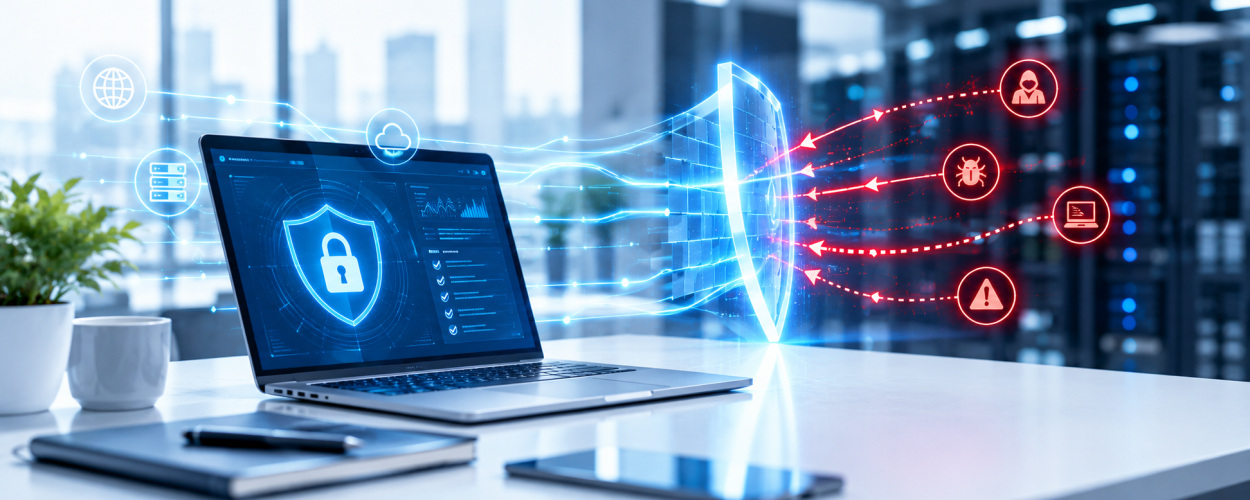
Обнаружение сетевых вторжений — важная составляющая информационной безопасности организации. Даже при использовании межсетевых экранов, антивирусов и средств контроля доступа злоумышленники могут проникать в корпоративную сеть через уязвимые приложения, скомпрометированные учётные записи и неправильно настроенные сервисы.
Особую опасность представляют атаки, которые длительное время остаются незамеченными. Получив первоначальный доступ, злоумышленник может изучать инфраструктуру, собирать учётные данные и обращаться к внутренним ресурсам. Для своевременного выявления таких действий применяются системы обнаружения и предотвращения вторжений IDS/IPS, анализ сетевого трафика и мониторинг событий безопасности.
Почему сетевые вторжения остаются незамеченными
Отсутствие обнаружения вторжений не всегда означает полное отсутствие средств защиты. Проблема может заключаться в недостаточном охвате инфраструктуры, ошибках настройки мониторинга или отсутствии регулярного анализа предупреждений.
- Нет контроля внутреннего трафика. Организация проверяет подключения из интернета, но не отслеживает подозрительные соединения между рабочими станциями и серверами.
- Отсутствуют средства IDS/IPS. Сетевые атаки и попытки эксплуатации известных уязвимостей могут не выявляться специализированными механизмами анализа.
- Недостаточный сбор журналов. События межсетевых экранов, серверов, средств удалённого доступа и других систем не поступают в единый контур мониторинга.
- Некорректные правила обнаружения. Устаревшие сигнатуры, слишком широкие исключения и неправильные настройки уменьшают вероятность выявления угроз.
- Отсутствие реагирования на предупреждения. Подозрительная активность фиксируется, но уведомления не анализируются и не передаются ответственным специалистам.
Дополнительные сложности возникают в распределённых инфраструктурах, где используются филиальные сети, облачные сервисы, удалённые рабочие места и многочисленные сетевые сегменты.
Какие угрозы возникают при отсутствии обнаружения вторжений
Если организация не контролирует подозрительную сетевую активность, злоумышленник может продолжать атаку после первоначального проникновения. Последствия зависят от доступных ему ресурсов, сетевой архитектуры и полномочий скомпрометированных учётных записей.
- Скрытое присутствие в сети. Атакующий сохраняет доступ к инфраструктуре и использует его для дальнейшего изучения информационных систем.
- Перемещение между устройствами. После компрометации одного узла злоумышленник пытается подключаться к другим рабочим станциям, серверам и административным интерфейсам.
- Хищение конфиденциальных данных. Неконтролируемые сетевые соединения могут использоваться для передачи документов, баз данных и другой защищаемой информации.
- Эксплуатация уязвимостей. Попытки использования ошибок программного обеспечения могут оставаться незамеченными без анализа характерных признаков атак.
- Распространение вредоносного ПО. Недостаточный контроль соединений затрудняет выявление заражённых устройств и связанных с ними подозрительных действий.
Отдельную опасность представляют атаки с использованием легитимных административных инструментов. Такие действия могут выглядеть как обычная работа ИТ-специалистов, поэтому для выявления угроз необходимо учитывать контекст событий и характер поведения пользователей.
Как выявить признаки сетевого вторжения
Проверка начинается с определения критичных сетевых сегментов, информационных систем и каналов подключения. Важно понимать, какой трафик должен присутствовать в инфраструктуре при нормальной работе и какие отклонения требуют дополнительного анализа.
При мониторинге рекомендуется обращать внимание на следующие признаки:
- Необычные сетевые соединения. Рабочие станции или серверы устанавливают подключения к неизвестным внешним адресам либо обращаются к нетипичным внутренним ресурсам.
- Массовое сканирование портов. Один узел последовательно проверяет большое количество сетевых сервисов и устройств.
- Подозрительная активность удалённого доступа. Фиксируются нетипичные подключения RDP, SSH, VPN и попытки аутентификации с необычных источников.
- Попытки эксплуатации уязвимостей. В трафике обнаруживаются сигнатуры известных атак на веб-приложения, серверные службы или сетевые устройства.
- Аномальная передача данных. Появляются непривычные объёмы исходящего трафика, соединения в нехарактерное время или обращения к неизвестным внешним сервисам.
Отдельный сетевой признак не всегда доказывает наличие атаки. Для подтверждения инцидента необходимо сопоставлять данные сетевого мониторинга с журналами серверов, событиями аутентификации и результатами проверки конечных устройств.
Какие технологии помогают обнаруживать вторжения
Для контроля сетевых угроз используются несколько классов решений. Их возможности дополняют друг друга, а выбор зависит от архитектуры сети, состава информационных систем и требований к реагированию.
- IDS — системы обнаружения вторжений. Анализируют сетевой трафик или события на защищаемых узлах и формируют предупреждения при обнаружении признаков атак.
- IPS — системы предотвращения вторжений. Проверяют проходящий трафик и при соответствующей настройке могут блокировать соединения, соответствующие правилам обнаружения угроз.
- NDR — обнаружение и реагирование на сетевые угрозы. Используют анализ сетевой активности и поведенческих отклонений для выявления подозрительных взаимодействий между устройствами.
- SIEM — управление событиями безопасности. Объединяют журналы и предупреждения различных систем, помогают сопоставлять события и выявлять связанные признаки атак.
- EDR — защита конечных устройств. Позволяют анализировать процессы, изменения в системе и действия программ на серверах и рабочих станциях.
IDS и IPS могут входить в состав межсетевых экранов следующего поколения NGFW или использоваться как отдельные средства защиты. При этом наличие функции обнаружения само по себе не гарантирует контроля всех угроз: необходимо правильно определить точки мониторинга, настроить правила и обеспечить обработку предупреждений.
Как организовать защиту от сетевых вторжений
Внедрение средств обнаружения должно начинаться с анализа сетевой архитектуры и наиболее вероятных сценариев атак. Необходимо учитывать, какие сегменты требуют контроля, где проходят критичные потоки данных и какие действия должны инициироваться при обнаружении подозрительной активности.
- Обследование инфраструктуры. Определить сетевые сегменты, критичные сервисы, внешние подключения и потенциальные точки проникновения.
- Выбор точек мониторинга. Разместить средства анализа на значимых направлениях трафика, включая подключения к критичным серверам и межсегментные соединения.
- Настройка правил обнаружения. Использовать актуальные сигнатуры атак, учитывать особенности корпоративных приложений и исключать необоснованные срабатывания.
- Интеграция с другими средствами защиты. Организовать передачу событий от IDS/IPS, межсетевых экранов и серверов в системы централизованного мониторинга.
- Пилотное тестирование. Проверить корректность обнаружения на согласованных тестовых сценариях без нарушения работы производственных систем.
- Настройка реагирования. Определить ответственных, правила эскалации предупреждений и действия по локализации подтверждённых инцидентов.
При внедрении IPS в режиме блокировки необходимо учитывать возможное влияние на легитимный трафик. Перед включением автоматического предотвращения рекомендуется проверить правила в режиме наблюдения, оценить ложные срабатывания и предусмотреть порядок отката изменений.
Практический пример: незамеченное проникновение в корпоративную сеть
Рассмотрим условную ситуацию. Злоумышленник получает доступ к рабочей станции сотрудника через скомпрометированную учётную запись. После подключения он начинает проверять доступные серверы, сетевые службы и внутренние ресурсы организации.
Если контролируется только внешний периметр, а внутренние соединения не анализируются, такая активность может остаться незамеченной. Атакующий получает дополнительное время для поиска уязвимых систем, изучения прав доступа и попыток расширения своих полномочий.
При наличии настроенного сетевого мониторинга последовательные подключения к множеству серверов могут вызвать предупреждение о возможном сканировании. Специалист по информационной безопасности сопоставляет его с событиями аутентификации, проверяет источник активности и определяет, соответствует ли поведение устройства обычным рабочим процессам.
Если признаки компрометации подтверждаются, устройство изолируют, проверяют связанные учётные записи и собирают данные для расследования. После устранения причины проникновения необходимо проверить другие потенциально затронутые системы и скорректировать правила обнаружения.
Заключение
Отсутствие обнаружения сетевых вторжений повышает риск того, что злоумышленник сможет длительное время действовать внутри корпоративной инфраструктуры. Даже эффективная защита периметра не исключает проникновения через скомпрометированные учётные записи, уязвимости программного обеспечения и доверенные подключения.
Системы IDS/IPS, сетевой мониторинг, централизованный анализ событий и подготовленные процедуры реагирования помогают своевременно выявлять подозрительную активность и ограничивать развитие атак. Для эффективной работы этих механизмов необходимы правильное размещение средств защиты, регулярная настройка правил и контроль результатов обнаружения.
Необходимо выявлять сетевые вторжения и повысить защищённость корпоративной инфраструктуры? X-Com помогает обследовать информационные системы, оценить риски, подобрать и внедрить средства обнаружения и предотвращения атак, а также организовать комплексную защиту корпоративной сети. Подробнее о решениях и услугах — на странице «Информационная безопасность».