Неустранённые уязвимости программного обеспечения — одна из серьёзных угроз информационной безопасности организаций. Ошибки в операционных системах, серверных приложениях, корпоративных программах и программных библиотеках могут использоваться злоумышленниками для получения несанкционированного доступа, кражи данных или нарушения работы ИТ-инфраструктуры.
Особую опасность представляют уязвимости, для которых уже опубликованы способы эксплуатации, но исправления не установлены. Даже при наличии межсетевых экранов, антивирусов и других средств защиты устаревшие программные компоненты могут оставаться точкой проникновения в корпоративную сеть.
Почему уязвимости программного обеспечения остаются неустранёнными
Наличие обновлений безопасности не гарантирует их своевременную установку. В корпоративной инфраструктуре процесс обновления может осложняться зависимостями между информационными системами, необходимостью непрерывной работы сервисов и отсутствием централизованного контроля.
- Устаревшие версии программ. Организация продолжает использовать программное обеспечение, для которого производитель прекратил выпуск исправлений безопасности.
- Несвоевременная установка обновлений. Исправления откладываются из-за опасений нарушить работу корпоративных приложений, баз данных или интеграций.
- Отсутствие инвентаризации ПО. ИТ-служба не располагает актуальной информацией об установленных программах, их версиях и используемых компонентах.
- Недостаточный контроль зависимостей. Уязвимые библиотеки, плагины и вспомогательные сервисы остаются в составе приложений после обновления основных компонентов.
- Отсутствие ответственных за устранение. Выявленные проблемы фиксируются в отчётах, но не включаются в план технических работ с назначенными исполнителями.
Проблема усугубляется, если организация не контролирует сроки устранения уязвимостей и не проводит повторные проверки после установки обновлений.
Какие угрозы создают неустранённые уязвимости ПО
Последствия эксплуатации уязвимостей зависят от назначения программного компонента, его сетевой доступности и полномочий, которые может получить злоумышленник.
- Несанкционированный доступ. Использование ошибок в веб-приложениях, серверных службах или средствах удалённого доступа позволяет обойти отдельные механизмы защиты.
- Выполнение вредоносного кода. Некоторые уязвимости позволяют запускать нежелательные команды и программы на рабочих станциях или серверах.
- Повышение привилегий. Злоумышленник может использовать программную ошибку для получения дополнительных прав в операционной системе или приложении.
- Утечка корпоративных данных. Компрометация уязвимых систем создаёт риск раскрытия документов, персональных данных, учётных сведений и коммерческой информации.
- Нарушение доступности сервисов. Эксплуатация уязвимости может привести к отказу приложений, повреждению информации или остановке критичных бизнес-процессов.
Особенно опасны неисправленные уязвимости в системах, доступных из интернета, VPN-шлюзах, корпоративных порталах и приложениях, обрабатывающих конфиденциальные данные. Компрометация одного такого компонента может стать начальным этапом атаки на другие информационные ресурсы организации.
Как выявить уязвимое программное обеспечение
Проверку начинают с инвентаризации программных компонентов и определения систем, которые требуют приоритетного обследования. Важно учитывать не только установленные приложения, но и серверные службы, библиотеки, плагины и программное обеспечение сетевого оборудования.
При анализе рекомендуется:
- Составить актуальный реестр ПО. Зафиксировать наименование программы, производителя, версию, сборку, расположение, владельца системы и статус технической поддержки.
- Провести сканирование уязвимостей. Использовать специализированные средства анализа для выявления потенциально уязвимых компонентов и небезопасных конфигураций.
- Сопоставить результаты с базами уязвимостей. Проверить идентификаторы CVE, бюллетени производителей, доступные исправления и сведения об известных способах эксплуатации.
- Оценить критичность обнаруженных проблем. Учитывать CVSS, доступность системы извне, наличие эксплойтов, факты эксплуатации и значимость затронутого актива.
- Подтвердить результаты проверки. Исключить ложные срабатывания, определить фактически затронутые версии ПО и проверить применимость рекомендуемых исправлений.
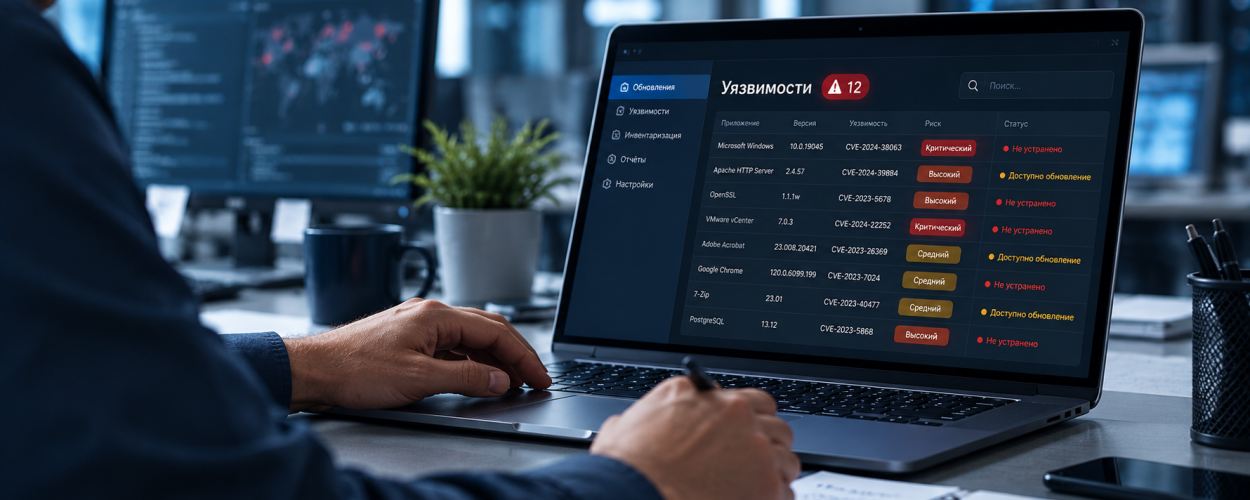
Результаты обследования рекомендуется фиксировать в едином реестре с указанием затронутого актива, идентификатора уязвимости, уровня риска, ответственного специалиста и статуса устранения.
Как безопасно устранить уязвимости программного обеспечения
Установка исправлений должна учитывать технические зависимости и требования к непрерывности бизнес-процессов. Обновление критичного сервера без предварительной проверки способно нарушить работу корпоративной системы, поэтому устранение уязвимостей необходимо проводить по согласованному плану.
- Приоритизация исправлений. В первую очередь рассматриваются активно эксплуатируемые уязвимости, проблемы внешне доступных сервисов и компонентов критичных информационных систем.
- Проверка совместимости. Перед обновлением необходимо изучить требования производителя и зависимости программного обеспечения от операционных систем, баз данных и библиотек.
- Пилотное тестирование. Исправления проверяются на тестовом стенде или ограниченной группе оборудования с контролем основных бизнес-сценариев.
- Резервное копирование. До внесения изменений создаются резервные копии данных и конфигураций, а также проверяется возможность восстановления.
- Согласованное окно работ. Обновления устанавливаются в период, когда их влияние на работу пользователей и информационных систем минимально.
- План отката. Определяются условия возврата к предыдущей работоспособной конфигурации, если установка исправления вызовет ошибки.
- Повторное сканирование. После обновления проверяются версии компонентов, работоспособность приложений и фактическое устранение обнаруженных уязвимостей.
Задачу по исправлению следует закрывать только после подтверждения результата. Сам факт установки обновления ещё не означает, что уязвимость устранена во всех затронутых компонентах инфраструктуры.
Что делать, если исправление установить невозможно
В некоторых случаях производитель ещё не выпустил обновление либо его установка несовместима с действующей информационной системой. Особенно часто такие ограничения возникают при использовании устаревшего специализированного ПО и приложений, зависящих от конкретных версий компонентов.
Для временного снижения риска могут применяться дополнительные меры защиты:
- Сетевая изоляция. Ограничение доступности уязвимой системы из внешних и внутренних сегментов сети.
- Отключение ненужных служб. Уменьшение количества доступных интерфейсов и функций, через которые может эксплуатироваться уязвимость.
- Ограничение привилегий. Сокращение прав пользователей и технических учётных записей, взаимодействующих с уязвимым компонентом.
- Усиленный мониторинг. Контроль событий безопасности, подозрительных подключений и изменений в работе системы.
- Планирование замены ПО. Подготовка перехода на поддерживаемую версию или альтернативное программное решение.
Компенсирующие меры позволяют уменьшить вероятность эксплуатации отдельных уязвимостей, но не всегда устраняют саму программную ошибку. Остаточный риск необходимо документировать, а сроки обновления или замены компонента — согласовывать с владельцем информационной системы.
Практический пример: уязвимость корпоративного сервера
Рассмотрим условную ситуацию. В организации используется сервер корпоративного веб-приложения. Производитель выпустил обновление безопасности, исправляющее известную уязвимость, однако установка патча была отложена из-за необходимости проверки совместимости с внутренними сервисами.
Сервер продолжает принимать подключения из интернета. Если уязвимость позволяет удалённо выполнять программный код, злоумышленник при определённых условиях может использовать её для получения доступа к серверу. Дальнейшие последствия будут зависеть от настроек системы, сетевых ограничений и полномочий используемых учётных записей.
Для устранения проблемы необходимо подтвердить затронутую версию, проверить обновление в тестовой среде, подготовить резервную копию и план отката, а затем установить исправление в согласованное окно работ. До обновления целесообразно ограничить внешнюю доступность уязвимого компонента, если это допускают бизнес-процессы.
После установки патча следует проверить работу веб-приложения, подключение к связанным системам и результаты повторного сканирования. Такой подход позволяет снизить риск эксплуатации уязвимости без неконтролируемых изменений в рабочей инфраструктуре.
Заключение
Неустранённые уязвимости программного обеспечения создают угрозы для конфиденциальности, целостности и доступности корпоративных информационных систем. Даже известная и исправленная производителем ошибка может оставаться опасной, если организация не контролирует версии ПО и своевременность установки обновлений.
Регулярная инвентаризация, сканирование, оценка критичности, тестирование патчей и повторная проверка помогают выстроить управляемый процесс устранения уязвимостей. Для систем, которые невозможно обновить сразу, необходимы компенсирующие меры и документированный план снижения рисков.
Необходимо выявить неустранённые уязвимости ПО и снизить риски для корпоративной инфраструктуры? X-Com помогает обследовать информационные системы, оценить угрозы безопасности, подобрать и внедрить технические и организационные меры защиты. Подробнее о комплексной защите — на странице «Информационная безопасность».