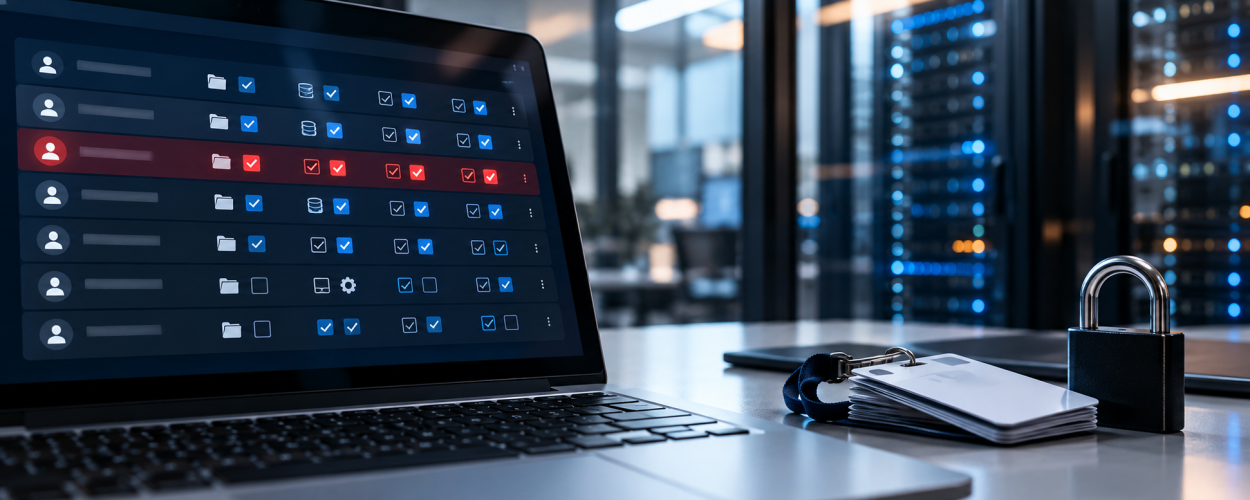
Избыточные права пользователей — одна из распространённых проблем информационной безопасности организаций. Когда сотрудник получает доступ к системам, документам и настройкам, которые не требуются ему для работы, увеличивается риск несанкционированных действий и компрометации корпоративных данных.
Особую опасность представляют лишние административные привилегии. При компрометации такой учётной записи злоумышленник может получить расширенные возможности для изменения конфигураций, доступа к информации и дальнейшего развития атаки. Поэтому управление правами — важная часть комплексной защиты информационных систем.
Почему появляются избыточные права пользователей
Лишние полномочия часто накапливаются постепенно, по мере изменений в организационной структуре, информационных системах и рабочих процессах.
- Смена должности или подразделения. Сотруднику назначают новые права, но не отзывают доступ к ресурсам предыдущей роли.
- Временные привилегии. Дополнительные полномочия, выданные для решения разовой задачи, остаются активными после её завершения.
- Неправильная настройка групп. Пользователь получает доступ к лишним ресурсам через членство в группах безопасности.
- Отсутствие регулярного аудита. Права пользователей не пересматриваются после изменений в инфраструктуре и бизнес-процессах.
- Избыточные привилегии технических учётных записей. Сервисам и приложениям предоставляются административные полномочия без подтверждённой необходимости.
Проблема усугубляется, если организация не ведёт актуальный реестр доступов и не определяет ответственных за согласование полномочий.
Какие угрозы информационной безопасности возникают
Избыточные права увеличивают возможные последствия ошибок сотрудников и компрометации учётных записей. Наиболее значимые риски связаны со следующими сценариями:
- Несанкционированный доступ к данным. Пользователь может просматривать, изменять или удалять информацию, которая не относится к его рабочим обязанностям.
- Расширение возможностей злоумышленника. После получения доступа к учётной записи атакующий может использовать её полномочия для обращения к дополнительным системам.
- Изменение критичных настроек. Лишние административные права позволяют вмешиваться в конфигурации серверов, приложений и средств защиты.
- Нарушение целостности информации. Пользователь с избыточными правами способен изменять или удалять важные данные, влияя на работу организации.
Особенно опасны постоянные административные полномочия, общие учётные записи и неконтролируемый доступ к критичным информационным ресурсам.
Как выявить избыточные права доступа
Проверку начинают с инвентаризации учётных записей, групп безопасности, ролей и разрешений. Важно установить не только формально назначенные права, но и фактические возможности доступа через вложенные группы и связанные системы.
При аудите рекомендуется:
- Проверить Active Directory и другие каталоги пользователей. Выявить устаревшие учётные записи, лишнее членство в группах и необоснованные привилегии.
- Проанализировать права в корпоративных приложениях. Сопоставить роли в CRM, ERP, СЭД и других системах с текущими обязанностями сотрудников.
- Проверить административные доступы. Определить владельцев привилегированных учётных записей и необходимость предоставленных прав.
- Изучить историю изменений. Проверить, когда и почему назначались дополнительные полномочия и проходили ли они согласование.
Результаты аудита сопоставляют с утверждённой ролевой моделью и требованиями информационной безопасности. Права без подтверждённой необходимости включают в план пересмотра.
Как ограничить лишние привилегии
Основой защиты является принцип минимальных привилегий: каждому пользователю и сервису предоставляются только те права, которые необходимы для выполнения конкретных задач.
- RBAC. Ролевое управление доступом позволяет назначать права в соответствии с функциями сотрудников, а не индивидуально для каждого пользователя.
- PAM. Решения управления привилегированным доступом помогают контролировать использование административных учётных записей и регистрировать важные действия.
- Временное предоставление прав. Повышенные полномочия выдаются на период выполнения задачи с последующим отзывом.
- Периодический пересмотр. Владельцы систем подтверждают актуальность назначенных прав и инициируют удаление лишних.
- Контроль изменений. Назначение критичных привилегий сопровождается согласованием, регистрацией и проверкой.
Перед массовым изменением разрешений необходимо оценить зависимости корпоративных приложений, сервисных учётных записей и автоматизированных процессов. Это помогает избежать нарушения работы инфраструктуры.
Практический пример: компрометация учётной записи
Рассмотрим условную ситуацию. Сотрудник отдела продаж использует учётную запись, которая ранее была включена в административную группу для выполнения временной задачи. После завершения работ повышенные права не отозвали.
Если злоумышленник получает доступ к такой учётной записи, он может использовать сохранённые привилегии для обращения к системам, не связанным с основной работой сотрудника. Масштаб возможного ущерба оказывается значительно выше, чем при доступе с обычными пользовательскими полномочиями.
Чтобы исключить подобный сценарий, необходимо проверить членство в привилегированных группах, удалить необоснованные разрешения и настроить временное предоставление административного доступа. После изменений следует проверить, что сотрудник может выполнять свои задачи, но не имеет доступа к критичным настройкам.
Заключение
Избыточные права пользователей повышают риски информационной безопасности, поскольку расширяют возможности несанкционированного доступа и увеличивают последствия компрометации учётных записей. Регулярный аудит, принцип минимальных привилегий и контроль административного доступа помогают ограничивать эти угрозы.
Необходимо выявить избыточные права пользователей и повысить защищённость корпоративных систем? X-Com помогает обследовать инфраструктуру, оценить риски информационной безопасности, подобрать и внедрить средства контроля доступа. Подробнее о комплексной защите — на странице «Информационная безопасность».