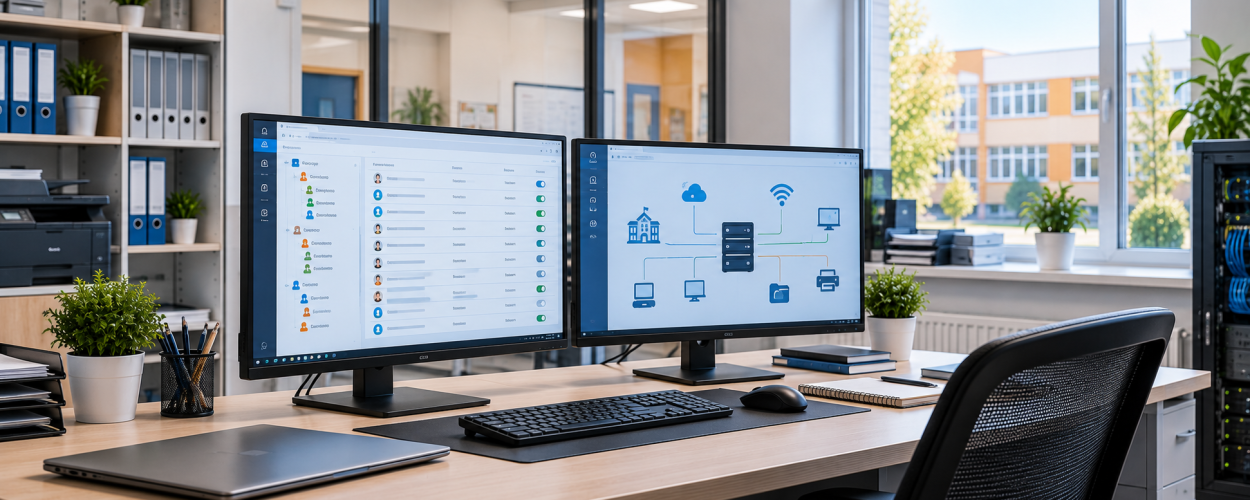
В современной школе сотрудники и ученики используют множество цифровых ресурсов: электронные учебные материалы, сетевые папки, образовательные платформы, административные приложения и внутренние сервисы. Для работы с ними необходимы учётные записи и соответствующие права доступа.
Если управление пользователями организовано разрозненно, ИТ-специалистам приходится вручную создавать учётные записи, изменять разрешения и контролировать доступ к каждой системе отдельно. Это увеличивает нагрузку на администратора и повышает риск ошибок. Централизованное управление доступом помогает упорядочить эти процессы и повысить безопасность школьной ИТ-инфраструктуры.
Почему сложно контролировать доступ пользователей
Проблемы обычно возникают, когда цифровые сервисы внедряются постепенно, а единые правила управления учётными записями не предусмотрены.
У каждого сервиса собственные учётные записи
Для школьного компьютера, файлового хранилища и образовательной платформы могут использоваться разные способы авторизации.
В результате сотрудникам приходится запоминать несколько паролей, а администраторам — поддерживать отдельные списки пользователей.
Права доступа назначаются вручную
При подключении нового учителя или сотрудника администрации необходимо предоставить доступ к нужным папкам, приложениям и сетевым ресурсам.
Если разрешения выдаются без единого порядка, пользователи могут получить избыточные полномочия или остаться без доступа к необходимым инструментам.
Неиспользуемые учётные записи остаются активными
При увольнении сотрудника, переводе ученика или изменении обязанностей доступ к отдельным системам может сохраняться.
Это создаёт дополнительные риски для информационной безопасности и затрудняет контроль действующих пользователей.
Нет единого контроля действий
Если системы ведут отдельные журналы событий, ИТ-специалистам сложнее отслеживать попытки входа, изменения прав и подозрительную активность.
Какие риски возникают при неправильном управлении доступом
Недостаточный контроль учётных записей влияет на безопасность данных, удобство работы сотрудников и стабильность цифровых сервисов.
- Избыточные права. Пользователь получает доступ к информации и функциям, которые не нужны для выполнения его задач.
- Ошибки авторизации. Учителя или ученики не могут войти в необходимые приложения из-за неправильных настроек.
- Неактуальные учётные записи. Доступ сохраняется после изменения статуса пользователя.
- Сложности с расследованием событий. Отсутствие согласованного журналирования затрудняет поиск причин нарушений.
Что проверить в действующей системе доступа
Перед внедрением централизованного управления необходимо определить, какие учётные записи используются и как назначаются полномочия.
- Перечень пользователей. Проверить действующие учётные записи сотрудников, учеников и администраторов.
- Список цифровых ресурсов. Определить приложения, серверы и хранилища, к которым предоставляется доступ.
- Действующие разрешения. Сопоставить назначенные права с обязанностями пользователей.
- Порядок изменения доступа. Проверить, как создаются, изменяются и блокируются учётные записи.
- Механизмы безопасности. Оценить парольные политики, журналирование и доступные способы дополнительной проверки личности.
Важно: централизованное управление пользователями не означает, что каждый человек должен иметь доступ ко всем цифровым ресурсам. Разрешения необходимо разграничивать в соответствии с ролью пользователя и требованиями безопасности.
Как организовать централизованное управление доступом
После аудита необходимо определить общие правила создания учётных записей, назначения полномочий и контроля пользователей.
Создать единый каталог пользователей
Каталожная служба позволяет централизованно хранить сведения об учётных записях, группах и параметрах доступа.
В зависимости от инфраструктуры для этих задач могут использоваться решения на основе LDAP или другие поддерживаемые механизмы управления идентификацией.
Разделить пользователей по ролям
Для учителей, учеников, администрации и ИТ-специалистов необходимо определить отдельные наборы полномочий.
Ролевое управление доступом помогает назначать разрешения по заранее согласованным правилам и уменьшает количество ручных операций.
Настроить единую авторизацию
Если используемые приложения поддерживают соответствующие протоколы, можно организовать единый вход в несколько сервисов.
Это сокращает количество повторных авторизаций, но требует корректной настройки доверия между системами.
Автоматизировать изменение прав
При приёме сотрудника, изменении должности или завершении обучения необходимо своевременно создавать, изменять или отключать доступ.
Автоматизация этих операций снижает риск сохранения неактуальных разрешений.
Как защитить учётные записи сотрудников и учеников
Помимо централизованного управления необходимо предусмотреть меры защиты от несанкционированного доступа.
Для административных и привилегированных учётных записей рекомендуется использовать усиленные механизмы авторизации, включая многофакторную аутентификацию там, где она поддерживается.
Также важно ограничивать административные полномочия, контролировать изменения прав и регулярно проверять неиспользуемые учётные записи.
При обработке персональных данных учеников и сотрудников необходимо учитывать применимые требования к защите информации и разграничению доступа.
Как внедрить систему без нарушения учебного процесса
Переход к централизованному управлению доступом желательно выполнять поэтапно.
Сначала можно подготовить каталог пользователей и протестировать назначение прав на ограниченной группе сотрудников.
Затем проверяют вход в необходимые приложения, доступ к сетевым ресурсам и корректность изменения пользовательских полномочий.
После успешного тестирования систему постепенно распространяют на остальные подразделения, сохраняя возможность восстановления прежних настроек при возникновении ошибок.
Итог
Сложности управления доступом в школе возникают, когда учётные записи и разрешения поддерживаются отдельно в разных системах. Это увеличивает нагрузку на ИТ-специалистов и создаёт дополнительные риски безопасности.
Единый каталог пользователей, ролевое разграничение прав, согласованные механизмы авторизации и контроль изменений помогают создать более управляемую цифровую среду образовательного учреждения.
Специалисты X-Com помогут оценить действующую ИТ-инфраструктуру школы, подобрать решения для централизованного управления пользователями и организовать безопасный доступ к цифровым ресурсам. Подробнее об услуге — цифровая инфраструктура школы под ключ .