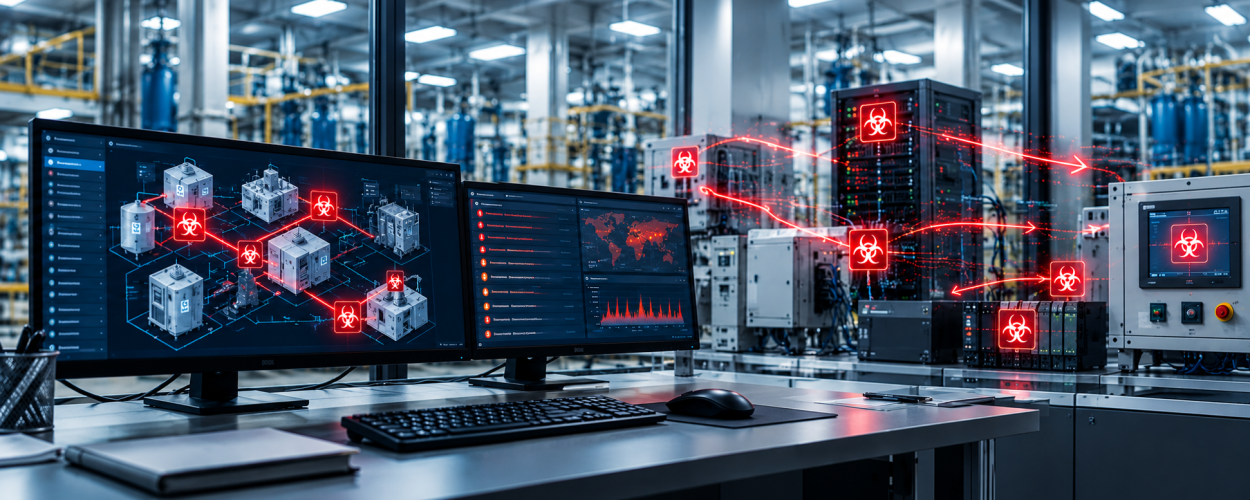
Вредоносное программное обеспечение может проникнуть в автоматизированную систему (АС) через заражённую рабочую станцию, съёмный носитель, удалённое подключение или уязвимое программное обеспечение. Если внутри инфраструктуры отсутствуют необходимые ограничения, заражение способно распространиться на другие компоненты системы.
Особенно опасно распространение вредоносного ПО между серверами, инженерными АРМ и оборудованием, участвующим в управлении технологическими процессами. Последствия могут затронуть не только конфиденциальность данных, но и доступность системы, устойчивость производственных процессов.
Почему вредоносное ПО распространяется внутри АС
Заражение может затронуть несколько компонентов системы, если инфраструктура недостаточно изолирована и в ней отсутствует контроль внутренних соединений.
- Отсутствие сегментации сети. Рабочие станции, серверы и технологические компоненты взаимодействуют без достаточных ограничений сетевого доступа.
- Избыточные права пользователей. Компрометация учётной записи с широкими привилегиями позволяет атакующему получить доступ к дополнительным ресурсам системы.
- Уязвимое программное обеспечение. Неустановленные обновления и устаревшие компоненты могут использоваться для заражения соседних узлов.
- Неконтролируемые подключения. Общие сетевые ресурсы, удалённый доступ и неучтённые соединения создают дополнительные пути распространения вредоносного ПО.
- Недостаточное обнаружение угроз. Если подозрительная активность не фиксируется своевременно, заражение может развиваться до обнаружения инцидента.
Как остановить распространение вредоносного ПО
При выявлении заражения необходимо действовать по заранее согласованному плану. Для автоматизированных систем особенно важно учитывать зависимость оборудования и технологических процессов.
1. Определить затронутые компоненты
Проанализируйте события безопасности, сообщения средств защиты и сетевую активность. Установите, какие рабочие станции, серверы и другие компоненты могли подвергнуться заражению. Зафиксируйте обнаруженные признаки инцидента.
2. Ограничить распространение заражения
По согласованному плану реагирования ограничьте опасные сетевые соединения, доступ к общим ресурсам и использование скомпрометированных учётных записей. Изоляцию затронутых компонентов выполняйте с учётом их роли в работе АС.
3. Проверить соседние сегменты сети
Определите, существовали ли соединения между заражёнными и другими компонентами. Проверьте подозрительную активность, сетевые журналы и состояние средств защиты. Особое внимание уделите серверам и инженерным АРМ.
4. Устранить причину заражения
После локализации инцидента выявите использованную уязвимость или канал проникновения. Проведите безопасную очистку либо восстановление затронутых компонентов из проверенных резервных копий. Устраните выявленные недостатки защиты.
5. Проверить защиту от повторного заражения
Пересмотрите правила межсетевого взаимодействия, права пользователей и настройки средств защиты. Проверьте эффективность сегментации и обнаружения подозрительных соединений. Возвращайте компоненты в штатную эксплуатацию после проверки их безопасности.
Как предотвратить повторное распространение
Основой защиты становится разделение инфраструктуры на контролируемые сетевые сегменты. Межсетевые экраны позволяют ограничивать соединения между рабочими станциями, серверами и технологическими компонентами, оставляя только необходимые взаимодействия.
Дополнительно применяются антивирусная защита, контроль запуска программ, управление обновлениями и разграничение прав доступа. Для обнаружения подозрительной активности используются средства мониторинга и анализа событий безопасности, совместимые с архитектурой АС.
Вывод
Распространение вредоносного ПО внутри автоматизированной системы часто связано с недостаточной сегментацией сети, избыточными правами доступа и отсутствием контроля внутренних соединений.
Своевременная локализация заражения, устранение его причин и настройка защитных ограничений помогают снизить риск повторных инцидентов и сохранить устойчивую работу автоматизированной системы.
Если необходимо оценить защищённость автоматизированной системы от вредоносного ПО, выявить возможные пути распространения заражения и усилить контроль внутренних соединений, специалисты X-Com помогут проанализировать инфраструктуру и подготовить рекомендации по повышению её безопасности. Подробнее — обеспечение информационной безопасности автоматизированных систем .