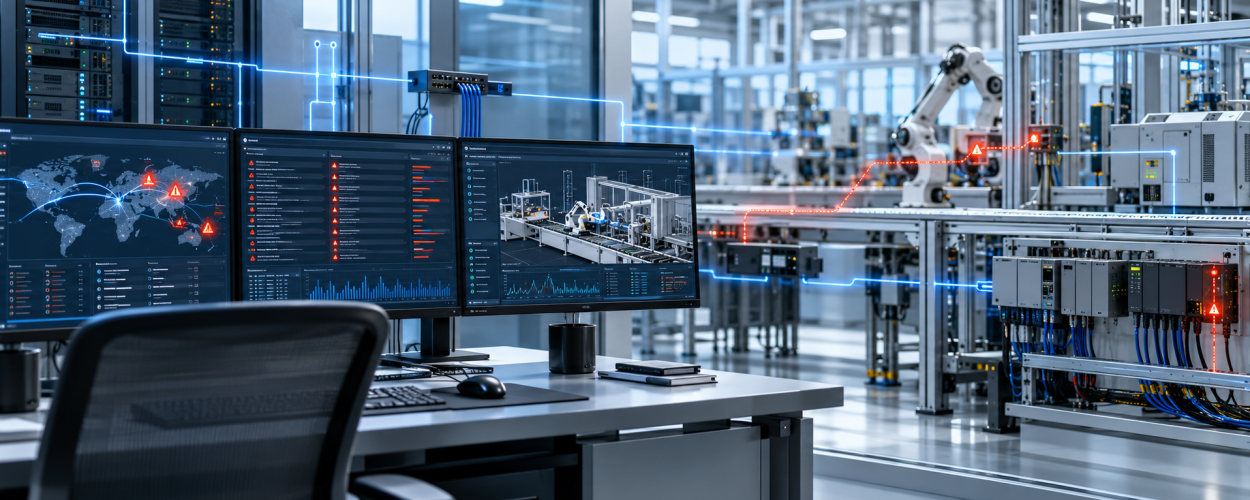
Даже при наличии антивирусов, межсетевых экранов и систем обнаружения вторжений часть угроз информационной безопасности автоматизированной системы (АС) может оставаться незамеченной. Средства защиты продолжают работать, но не фиксируют отдельные подозрительные действия и попытки атак.
Причина не всегда связана с недостатками самих решений. Проблема может заключаться в неправильной настройке, неполном охвате компонентов АС, устаревших механизмах обнаружения или отсутствии необходимых данных для анализа.
Почему средства защиты пропускают угрозы
Чаще всего недостаточное обнаружение связано с несколькими техническими и организационными причинами.
- Неполный охват компонентов АС. Отдельные серверы, инженерные рабочие станции или сетевые сегменты могут находиться вне контроля средств защиты.
- Неактуальные механизмы обнаружения. Устаревшие сигнатуры, правила анализа и версии программного обеспечения могут не учитывать новые сценарии атак.
- Ошибки настройки. Избыточные исключения, отключённые проверки или некорректные политики снижают эффективность выявления подозрительной активности.
- Недостаток событий безопасности. Если журналы отдельных компонентов не собираются или содержат мало информации, некоторые инциденты невозможно своевременно обнаружить.
- Отсутствие проверки сценариев. Средства защиты могут быть установлены и настроены, но организация не проверяет, выявляют ли они характерные для данной АС угрозы.
Как проверить и улучшить обнаружение угроз
Для устранения проблемы необходимо провести оценку фактических возможностей установленных средств защиты. Работу удобно разделить на пять этапов.
1. Проверить охват информационной системы
Составьте перечень компонентов АС и определите, какие из них контролируются средствами защиты. Проверьте серверы, рабочие станции, сетевые соединения и используемые приложения. Выявите участки без мониторинга.
2. Проверить актуальность и настройки СЗИ
Убедитесь, что средства защиты информации (СЗИ) используют актуальные версии, сигнатуры и правила обнаружения. Проверьте исключения из политик безопасности и причины отключения отдельных механизмов контроля.
3. Оценить полноту журналирования
Проверьте, какие события фиксируются компонентами АС и поступают на анализ. Убедитесь, что журналы содержат необходимые сведения, корректные временные метки и доступны ответственным специалистам.
4. Протестировать сценарии обнаружения
Определите актуальные угрозы на основе модели угроз АС. Проведите согласованные безопасные проверки с имитацией подозрительных действий и оцените, формируются ли необходимые события и оповещения.
5. Устранить выявленные пробелы
По результатам проверки скорректируйте правила обнаружения, настройки СЗИ и сбор событий. При необходимости расширьте контроль отдельных компонентов и организуйте регулярную проверку эффективности защиты.
Как понять, что обнаружение угроз улучшилось
После корректировки средств защиты необходимо повторно проверить согласованные сценарии. Подозрительные действия должны фиксироваться, необходимые оповещения — поступать ответственным специалистам, а события — содержать данные, достаточные для анализа.
Результаты удобно оценивать по доле успешно обнаруженных тестовых сценариев, времени формирования оповещений и количеству компонентов АС, охваченных мониторингом. Это позволяет отслеживать реальные улучшения, а не только наличие установленных средств защиты.
Вывод
Если средства защиты автоматизированной системы не выявляют часть угроз, необходимо проверить полноту мониторинга, настройки СЗИ, актуальность правил обнаружения и качество собираемых событий.
Регулярное тестирование и устранение выявленных пробелов помогают повысить эффективность обнаружения инцидентов и снизить риски для АС без нарушения её штатной работы.
Если необходимо проверить, насколько эффективно средства защиты обнаруживают угрозы в автоматизированной системе, специалисты X-Com помогут оценить существующие настройки, выявить пробелы в контроле и подготовить рекомендации по повышению защищённости. Подробнее — обеспечение информационной безопасности автоматизированных систем .