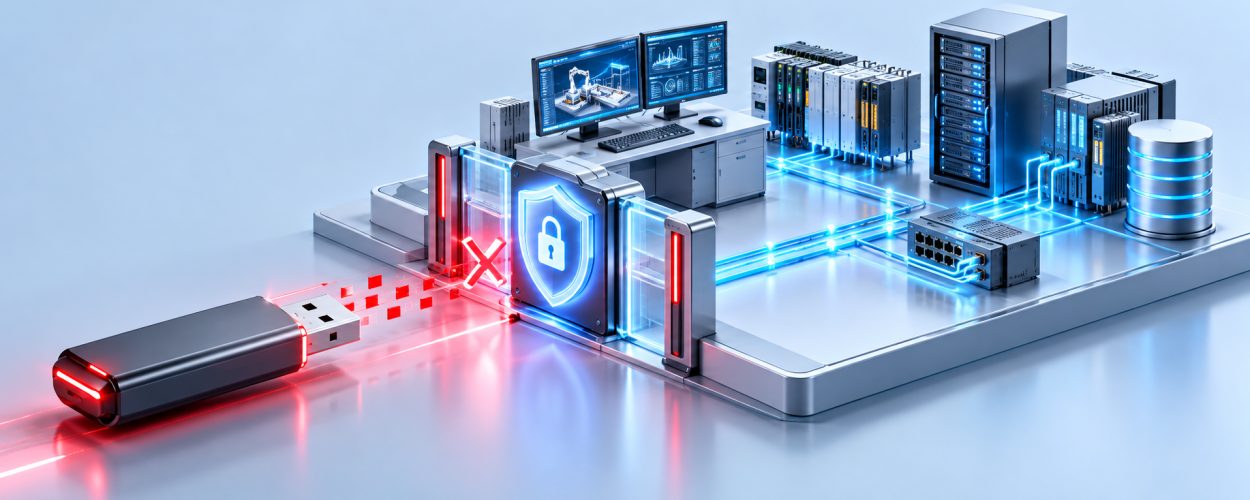
Использование съёмных носителей в автоматизированных системах (АС) часто необходимо для переноса файлов, обновления программного обеспечения, диагностики и обслуживания оборудования. Однако бесконтрольное подключение USB-накопителей и внешних дисков создаёт угрозы информационной безопасности.
Особенно опасна ситуация, когда сотрудники и подрядчики используют личные или непроверенные устройства, а система не фиксирует подключения и операции с данными. Это повышает риск заражения, утечки информации и нарушения работы компонентов АС.
Чем опасны неконтролируемые съёмные носители
- Заражение компонентов АС. Через непроверенный накопитель вредоносное ПО может попасть на рабочую станцию, инженерное АРМ или сервер и нарушить работу системы.
- Несанкционированное копирование. Сотрудники могут переносить служебные документы, конфигурации, базы данных и другую защищаемую информацию на личные устройства.
- Нарушение целостности данных. Использование посторонних носителей может привести к несанкционированному изменению файлов, настроек и программных компонентов.
- Отсутствие расследуемости. Без регистрации подключений и операций сложно определить, какое устройство использовалось и кто выполнял действия перед возникновением инцидента.
Как защитить автоматизированную систему
Для устранения проблемы необходимо сочетать технические ограничения, учёт оборудования и организационные правила. Работу удобно выполнить в пять последовательных шагов.
1. Провести инвентаризацию подключений
Определите, на каких компонентах АС используются USB-накопители, внешние диски и карты памяти. Установите, кому требуется доступ к ним для обслуживания, диагностики или обмена файлами. Составьте перечень разрешённых устройств.
2. Ограничить подключение устройств
Настройте средства класса Device Control, которые позволяют разрешать доверенные накопители и блокировать неизвестные. Для разных пользователей можно устанавливать отдельные права на чтение и запись данных.
3. Защитить передачу файлов
Для контроля копирования защищаемой информации используйте возможности DLP (Data Loss Prevention) там, где это поддерживается архитектурой АС. Дополнительно предусмотрите антивирусную проверку и контролируемый порядок переноса файлов.
4. Настроить регистрацию событий
Организуйте журналирование подключений съёмных носителей, попыток запрещённых операций и других значимых событий. Определите ответственных за анализ журналов и реагирование на нарушения.
5. Проверить работу ограничений
Протестируйте подключение разрешённого и неизвестного накопителя, попытку записи защищаемых файлов и работу пользователей с различными правами. Убедитесь, что запрещённые операции блокируются, а штатные процессы АС продолжают выполняться.
Какие требования безопасности учитывать
Контроль использования внешних устройств относится к мерам защиты информационных систем. В зависимости от вида АС могут применяться требования приказов ФСТЭК России № 117, № 21 и № 239, включая меры по контролю доступа и защите машинных носителей информации.
Конкретные ограничения определяются категорией системы, моделью угроз и обязательными требованиями защиты информации. При этом настройка контроля должна учитывать необходимость бесперебойной эксплуатации АС.
Какой результат должен быть получен
После внедрения контроля организация должна понимать, какие съёмные носители используются в автоматизированной системе, кто имеет право их подключать и какие действия с данными разрешены.
Неизвестные устройства блокируются в соответствии с политикой безопасности, необходимые операции сохраняются, а значимые события фиксируются для последующего анализа.
Вывод
Неконтролируемое использование съёмных носителей создаёт угрозы конфиденциальности, целостности и доступности автоматизированной системы. Для снижения рисков необходимо учитывать устройства, ограничивать подключения и контролировать передачу данных.
Правильно настроенные Device Control, журналирование и регламенты использования внешних накопителей позволяют защитить компоненты АС, не нарушая необходимые рабочие процессы.
Если необходимо организовать контроль съёмных носителей, ограничить несанкционированные подключения и защитить автоматизированную систему, специалисты X-Com помогут оценить существующие риски, подобрать подходящие средства защиты и подготовить рекомендации по их внедрению. Подробнее — обеспечение информационной безопасности автоматизированных систем .