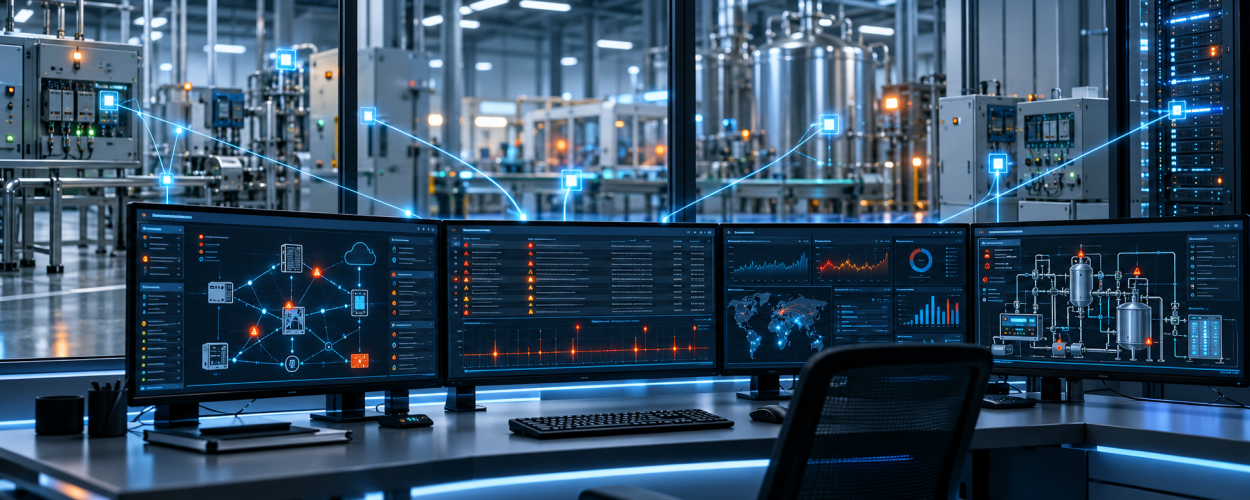
В автоматизированной системе (АС) ежедневно происходят события, которые могут указывать на угрозы информационной безопасности: неудачные попытки входа, изменение настроек оборудования, подключение неизвестных устройств и подозрительные сетевые соединения. Однако не все эти действия всегда попадают под контроль.
Если журналы собираются только с отдельных серверов, события не анализируются или оповещения не доходят до ответственных специалистов, организация рискует обнаружить инцидент слишком поздно.
Где возникают пробелы в мониторинге безопасности
Даже при наличии средств защиты часть инфраструктуры может оставаться вне контроля. Наиболее распространённые проблемы связаны со следующим:
- Не все компоненты подключены. События с инженерных АРМ, серверов, сетевых устройств или отдельных сегментов АС не поступают в систему мониторинга.
- Недостаточное журналирование. Не фиксируются изменения конфигурации, действия администраторов или попытки несанкционированного доступа.
- Разрозненные источники событий. Журналы хранятся в разных системах, из-за чего сложно сопоставить связанные подозрительные действия.
- Неэффективные правила оповещения. Важные события не вызывают уведомлений или теряются среди большого количества некритичных сообщений.
- Отсутствие ответственных. Даже обнаруженное нарушение может остаться без реакции, если не определены порядок обработки событий и ответственные сотрудники.
Как устранить пробелы в мониторинге
Начать следует с оценки существующего контроля и определения участков АС, где значимые события не регистрируются или не анализируются.
1. Составить карту источников событий
Проведите инвентаризацию серверов, рабочих станций, сетевого оборудования, инженерных АРМ и средств защиты. Отметьте, какие компоненты передают журналы, а какие остаются вне мониторинга.
2. Настроить регистрацию значимых событий
Определите необходимые категории событий: входы пользователей, изменения прав, действия администраторов, изменения конфигурации и подозрительные соединения. Проверьте полноту записей, синхронизацию времени и защиту журналов от несанкционированного изменения.
3. Организовать централизованный анализ
Для объединения и сопоставления событий можно использовать системы класса SIEM (Security Information and Event Management). Они помогают выявлять связанные события и формировать уведомления по установленным правилам.
Для компонентов АС, не поддерживающих необходимое журналирование, рассмотрите пассивный мониторинг сетевого трафика с учётом особенностей используемых протоколов.
4. Настроить оповещения и реагирование
Выделите критичные сценарии: несанкционированное подключение, изменение конфигурации, подозрительную активность привилегированных пользователей и нарушения сетевого взаимодействия. Определите ответственных, порядок уведомления и сроки обработки событий.
5. Проверить эффективность мониторинга
Проведите согласованные безопасные проверки: тестовый неудачный вход, разрешённое изменение настроек с регистрацией события или имитацию подозрительного соединения в тестовой среде. Убедитесь, что события фиксируются, оповещения поступают адресатам, а ответственные знают порядок дальнейших действий.
Как оценить результат мониторинга
После устранения пробелов полезно контролировать долю охваченных мониторингом компонентов АС, полноту поступающих событий и время доставки критичных уведомлений ответственным.
Дополнительно проверяйте, выявляются ли согласованные тестовые сценарии, сколько оповещений остаётся без обработки и не возникают ли перебои в поступлении журналов. Эти показатели позволяют оценивать фактическую работоспособность мониторинга.
Вывод
Пробелы в мониторинге событий безопасности возникают, когда часть компонентов АС не охвачена контролем, значимые действия не фиксируются, а обнаруженные отклонения остаются без анализа.
Инвентаризация источников, настройка журналирования, централизованный анализ и проверка реагирования помогают своевременно выявлять инциденты и повышать защищённость автоматизированной системы без нарушения её штатной работы.
Если необходимо выявить пробелы в мониторинге событий безопасности, организовать сбор журналов и повысить эффективность обнаружения инцидентов, специалисты X-Com помогут проанализировать автоматизированную систему, оценить существующие средства контроля и подготовить рекомендации. Подробнее — обеспечение информационной безопасности автоматизированных систем .