Как предотвратить остановку автоматизированной системы при инциденте информационной безопасности
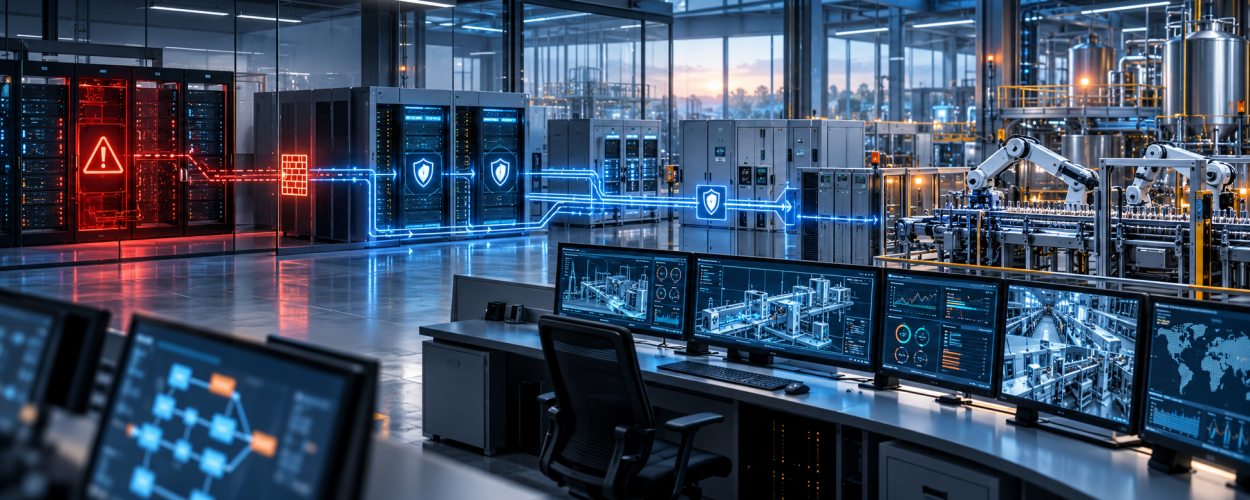
Инцидент информационной безопасности в автоматизированной системе (АС) может нарушить работу не только отдельных компьютеров и серверов, но и связанных с ними рабочих или технологических процессов. Кибератака, компрометация учётных записей или изменение конфигурации оборудования способны привести к недоступности критически важных функций.
Чтобы снизить риск длительного простоя, недостаточно установить средства защиты. Необходимо заранее определить, какие компоненты обеспечивают непрерывность работы АС, подготовить безопасные сценарии реагирования и проверить возможности восстановления.
Какие инциденты могут остановить работу АС
Наибольшую опасность представляют события, затрагивающие компоненты, от которых зависит выполнение основных функций системы.
- Заражение вредоносным ПО. Блокировка серверов или инженерных АРМ может сделать недоступными системы управления и технологические приложения.
- Нарушение сетевого взаимодействия. Атаки на сетевую инфраструктуру способны прервать обмен данными между контроллерами, серверами и рабочими станциями.
- Несанкционированное изменение настроек. Изменение конфигураций программного обеспечения и оборудования может нарушить выполнение технологических операций.
- Компрометация привилегированных учётных записей. Получение административных прав позволяет нарушителю изменять настройки и блокировать доступ к критичным компонентам.
- Недоступность ключевых сервисов. Нарушение работы серверов, баз данных и систем аутентификации может остановить зависимые производственные процессы.
Как предотвратить остановку автоматизированной системы
Для обеспечения устойчивой работы важно сочетать профилактические меры, подготовку персонала и заранее согласованные действия при инциденте.
1. Определить критичные компоненты и зависимости
Составьте перечень серверов, контроллеров, инженерных АРМ, сетевого оборудования и программных сервисов, от которых зависит работа АС. Определите последствия их недоступности и допустимое время простоя для каждого процесса.
2. Ограничить влияние инцидента
Разделите инфраструктуру на контролируемые сегменты, ограничьте необоснованные сетевые соединения и административные права. Предусмотрите резервирование критичных компонентов, если это допускается архитектурой системы. Такие меры помогают локализовать нарушения и сохранить работу незатронутых участков.
3. Подготовить план реагирования
Разработайте сценарии действий при заражении, потере связи, компрометации учётных записей и недоступности сервисов. Определите ответственных, порядок уведомления и условия безопасной изоляции компонентов системы.
Предусмотрите альтернативные способы связи и согласования действий на случай недоступности основной ИТ-инфраструктуры.
4. Предусмотреть безопасные режимы работы
Для технологических процессов определите допустимые действия при потере управления, сетевого взаимодействия или отдельных сервисов. Если оборудование поддерживает резервные или автономные режимы, проверьте условия их безопасного использования.
Порядок перехода между режимами должен быть согласован с технологическими специалистами и соответствовать эксплуатационной документации.
5. Проверить восстановление и готовность персонала
Убедитесь, что существуют актуальные резервные копии данных и конфигураций, а последовательность восстановления компонентов задокументирована. Проведите учебные проверки в тестовой среде или на резервном оборудовании.
Оцените время восстановления, правильность взаимодействия сотрудников и возможность безопасного возврата системы к штатной работе.
Как проверить готовность АС к инциденту
Организуйте учебную проверку на основе согласованного сценария: например, недоступность сервера, потеря связи между сегментами или компрометация рабочей станции. Для действующей производственной системы используйте безопасные методы моделирования без нарушения технологического процесса.
Оцените, насколько быстро специалисты обнаружили проблему, смогли ограничить её последствия и восстановить необходимые функции. Выявленные недостатки внесите в план улучшения защиты и повторно проверьте после устранения.
Вывод
Инциденты информационной безопасности могут приводить к остановке автоматизированных систем, если отсутствуют ограничения распространения угроз, резервирование критичных компонентов и подготовленные процедуры реагирования.
Определение критичных зависимостей, сегментация инфраструктуры, безопасные режимы работы и регулярные учебные проверки помогают снизить последствия инцидентов и обеспечить устойчивость рабочих и технологических процессов.
Если необходимо оценить риски остановки автоматизированной системы при инцидентах информационной безопасности, специалисты X-Com помогут проанализировать критичные компоненты, выявить уязвимые зависимости и подготовить рекомендации по повышению устойчивости инфраструктуры. Подробнее — обеспечение информационной безопасности автоматизированных систем .