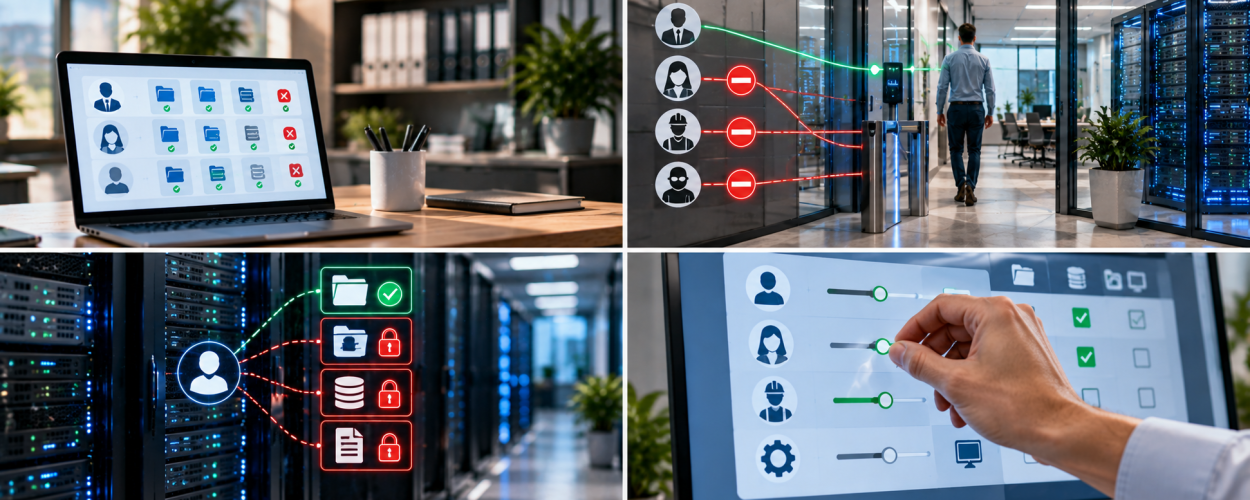
В корпоративной инфраструктуре права доступа часто накапливаются постепенно. Сотрудник переходит в другое подразделение, получает доступ к новой системе, временно участвует в проекте, но ранее выданные разрешения продолжают действовать. У администраторов ситуация сложнее: одна учётная запись может использоваться одновременно для повседневной работы и управления критичными системами.
Избыточные права увеличивают последствия ошибки или компрометации учётной записи. Поэтому доступ необходимо предоставлять по рабочей необходимости, разделять обычные и привилегированные операции и регулярно проверять, какие разрешения действительно нужны пользователям.
Почему появляются избыточные права
Обычно проблема возникает не из-за одного неправильного решения, а из-за отсутствия системного управления доступом. Новые разрешения добавляются по мере необходимости, а старые своевременно не удаляются.
В результате сотрудник может сохранять доступ к ресурсам предыдущего подразделения, завершённого проекта или системе, с которой больше не работает.
- Права выдаются «на всякий случай». Пользователь получает больше возможностей, чем требуется для его задач.
- Доступы накапливаются. При изменении должности новые разрешения добавляются без пересмотра старых.
- Временный доступ становится постоянным. Права после завершения проекта или работ не отзываются.
- Используются общие учётные записи. Становится сложнее определить, кто именно выполнил действие.
- Административные права применяются постоянно. Привилегированная учётная запись используется даже для обычных операций.
Чем опасны лишние разрешения
Чем больше возможностей есть у учётной записи, тем серьёзнее могут быть последствия её компрометации. Если обычный пользователь имеет доступ только к необходимым рабочим ресурсам, область возможного воздействия ограничена.
При избыточных правах одна скомпрометированная учётная запись может открыть доступ к дополнительным данным, файловым ресурсам, приложениям или инфраструктурным компонентам.
Лишние разрешения повышают и риск случайных действий. Пользователь может изменить или удалить информацию, с которой в рамках своей работы вообще не должен взаимодействовать.
Что такое принцип минимальных привилегий
Принцип минимальных привилегий предполагает, что пользователю предоставляется только тот уровень доступа, который необходим для выполнения конкретных обязанностей.
Если сотруднику достаточно просматривать информацию, ему не требуется право её изменять. Если специалист работает только с определённым сервисом, доступ к другим системам не должен предоставляться автоматически.
Такой подход применяется не только к сотрудникам, но и к администраторам, подрядчикам, сервисным учётным записям и другим участникам корпоративной инфраструктуры.
Как разделять права по ролям
Управлять отдельным набором разрешений для каждого сотрудника сложно, особенно в крупной инфраструктуре. Поэтому права удобнее связывать с рабочими ролями.
Для каждой роли определяется типовой набор ресурсов и допустимых действий. Например, специалист одного подразделения получает доступ к своим корпоративным приложениям, а руководитель — дополнительные возможности, необходимые для согласования и контроля.
При переводе сотрудника достаточно изменить его роль и проверить индивидуальные исключения. Это помогает избежать накопления разрешений от предыдущих обязанностей.
Как работать с административными правами
Привилегированные учётные записи требуют отдельного подхода, поскольку позволяют изменять настройки систем, управлять пользователями и выполнять другие критичные операции.
Администратору не следует постоянно работать с максимальными полномочиями. Повседневные задачи лучше выполнять через обычную учётную запись, а повышенные права использовать только для операций, которые действительно их требуют.
Это уменьшает вероятность того, что случайное действие, вредоносное программное обеспечение или компрометация рабочей сессии сразу приведут к использованию административных возможностей.
Почему не стоит использовать общие учётные записи
Если несколько специалистов используют одну административную учётную запись, определить автора конкретного изменения становится сложнее. Также возникают проблемы при увольнении сотрудника или изменении состава команды.
Персональные учётные записи позволяют связать действие с конкретным пользователем и упростить отзыв прав. Для административных операций это особенно важно.
Как предоставлять временные права
Расширенный доступ иногда действительно нужен: для проекта, технических работ, замещения сотрудника или решения отдельной задачи. Но временная необходимость не должна превращаться в постоянное разрешение.
При выдаче такого доступа желательно заранее определить срок его действия. После завершения задачи разрешения отзываются либо проходят повторное согласование.
Такой подход особенно полезен при работе с подрядчиками и внешними специалистами.
Когда необходимо пересматривать права
Проверка доступов должна проводиться не только после инцидента. Права необходимо пересматривать при изменениях, которые влияют на обязанности пользователя.
- при переводе сотрудника на другую должность;
- при переходе в другое подразделение;
- после завершения проекта или временных работ;
- при изменении обязанностей;
- после прекращения работы подрядчика;
- при увольнении сотрудника;
- во время регулярной проверки действующих доступов.
Как выявить накопленные права
Для проверки необходимо сопоставить фактически выданные разрешения с текущими обязанностями пользователей. Особое внимание стоит уделить сотрудникам, которые меняли должности, долго работают в компании или участвовали в нескольких проектах.
Отдельно проверяются административные и другие привилегированные учётные записи, доступ к критичным системам и права внешних специалистов.
Если назначение разрешения невозможно объяснить текущей рабочей задачей, необходимость такого доступа следует проверить отдельно.
Как контролировать действия администраторов
Ограничение прав необходимо дополнять регистрацией критичных действий. Компания должна иметь возможность установить, какая учётная запись выполняла административную операцию и когда это произошло.
Контроль особенно важен для изменений конфигурации, управления учётными записями и правами доступа, а также операций с критичными компонентами инфраструктуры.
Журналы событий помогают не только расследовать инциденты, но и обнаруживать необычные действия, требующие дополнительной проверки.
Как управлять сервисными учётными записями
Доступ к корпоративным ресурсам получают не только сотрудники. Сервисные учётные записи используются приложениями, службами и автоматизированными процессами и также могут обладать значительными полномочиями.
Для каждой такой учётной записи должно быть понятно её назначение, владелец и необходимый набор прав. Неиспользуемые записи необходимо отключать, а разрешения действующих — ограничивать реальными задачами сервиса.
С чего начать сокращение избыточных прав
Сначала стоит определить наиболее критичные ресурсы и пользователей с расширенными полномочиями. В первую очередь проверяются административные учётные записи, доступ к сетевой инфраструктуре, серверам и системам с важными корпоративными данными.
Затем фактические права сопоставляются с рабочими обязанностями. Неиспользуемые разрешения удаляются, постоянные расширенные права при возможности заменяются временными, а доступ сотрудников группируется по понятным ролям.
После первоначальной проверки необходимо установить правила регулярного пересмотра доступов. Это позволяет не допускать повторного накопления избыточных разрешений по мере изменения инфраструктуры и состава сотрудников.
Информационная безопасность телекоммуникационных систем
X-Com помогает оценивать защищённость корпоративной инфраструктуры, разграничивать доступ пользователей и администраторов и снижать риски, связанные с избыточными привилегиями.
Подробнее об услуге →